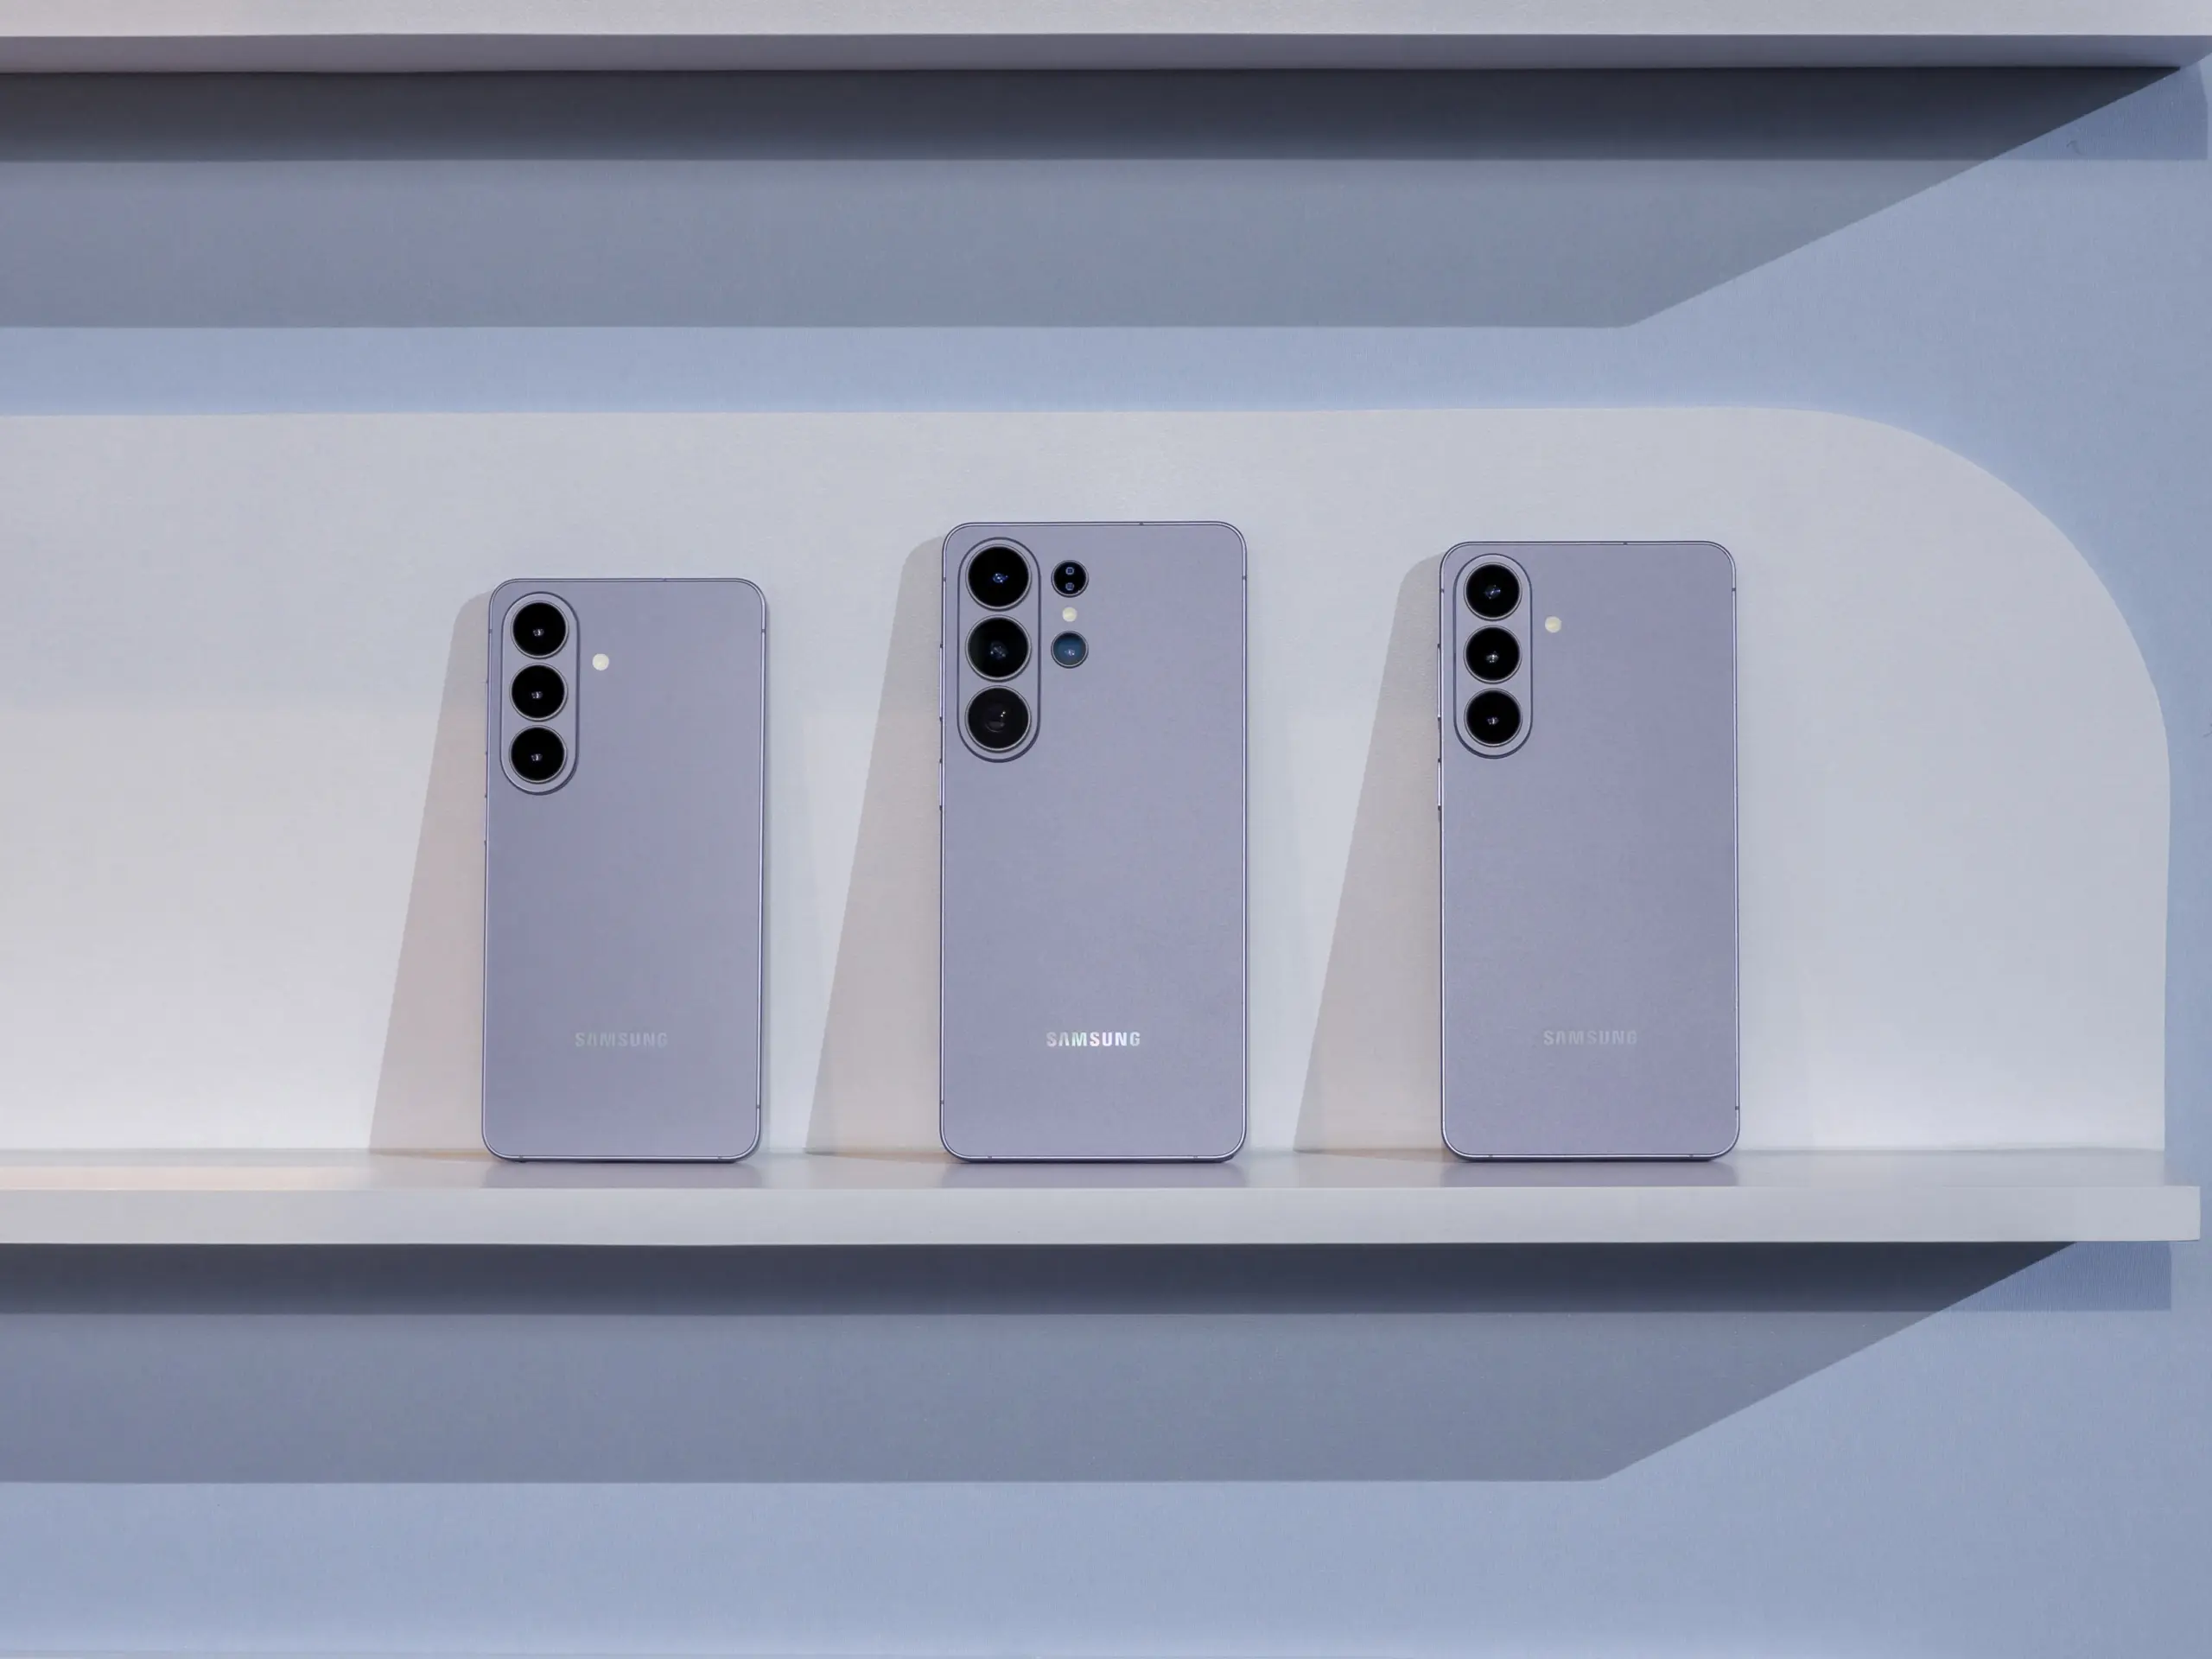

Le Galaxy S26 a été piraté trois fois dès le premier jour du Pwn2Own Ireland 2026, puis trois fois de plus le lendemain. Pas de panique pour autant : ces failles sont transmises à Samsung, qui a 90 jours pour les corriger avant qu’elles ne soient rendues publiques.
Ce qui s’est passé à Cork
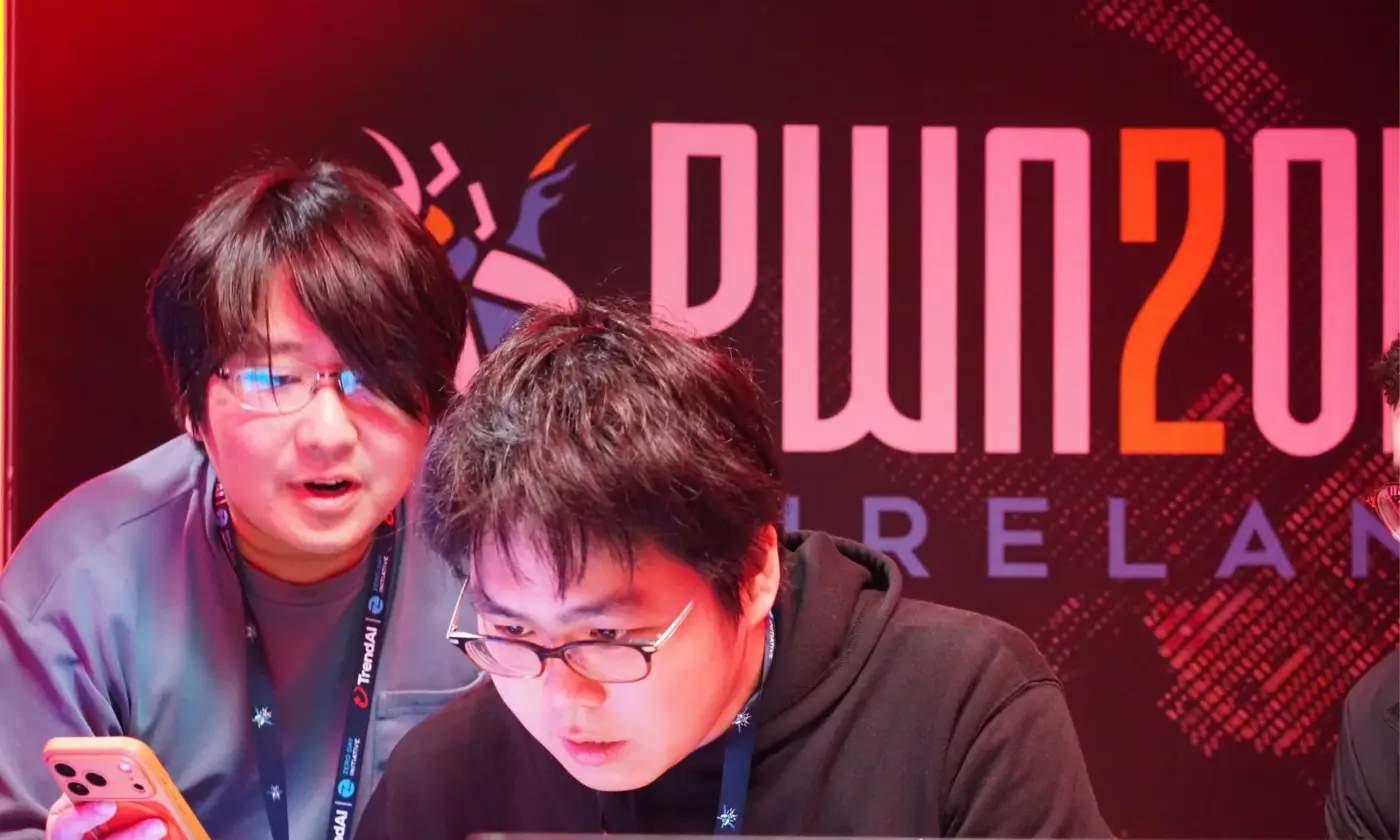
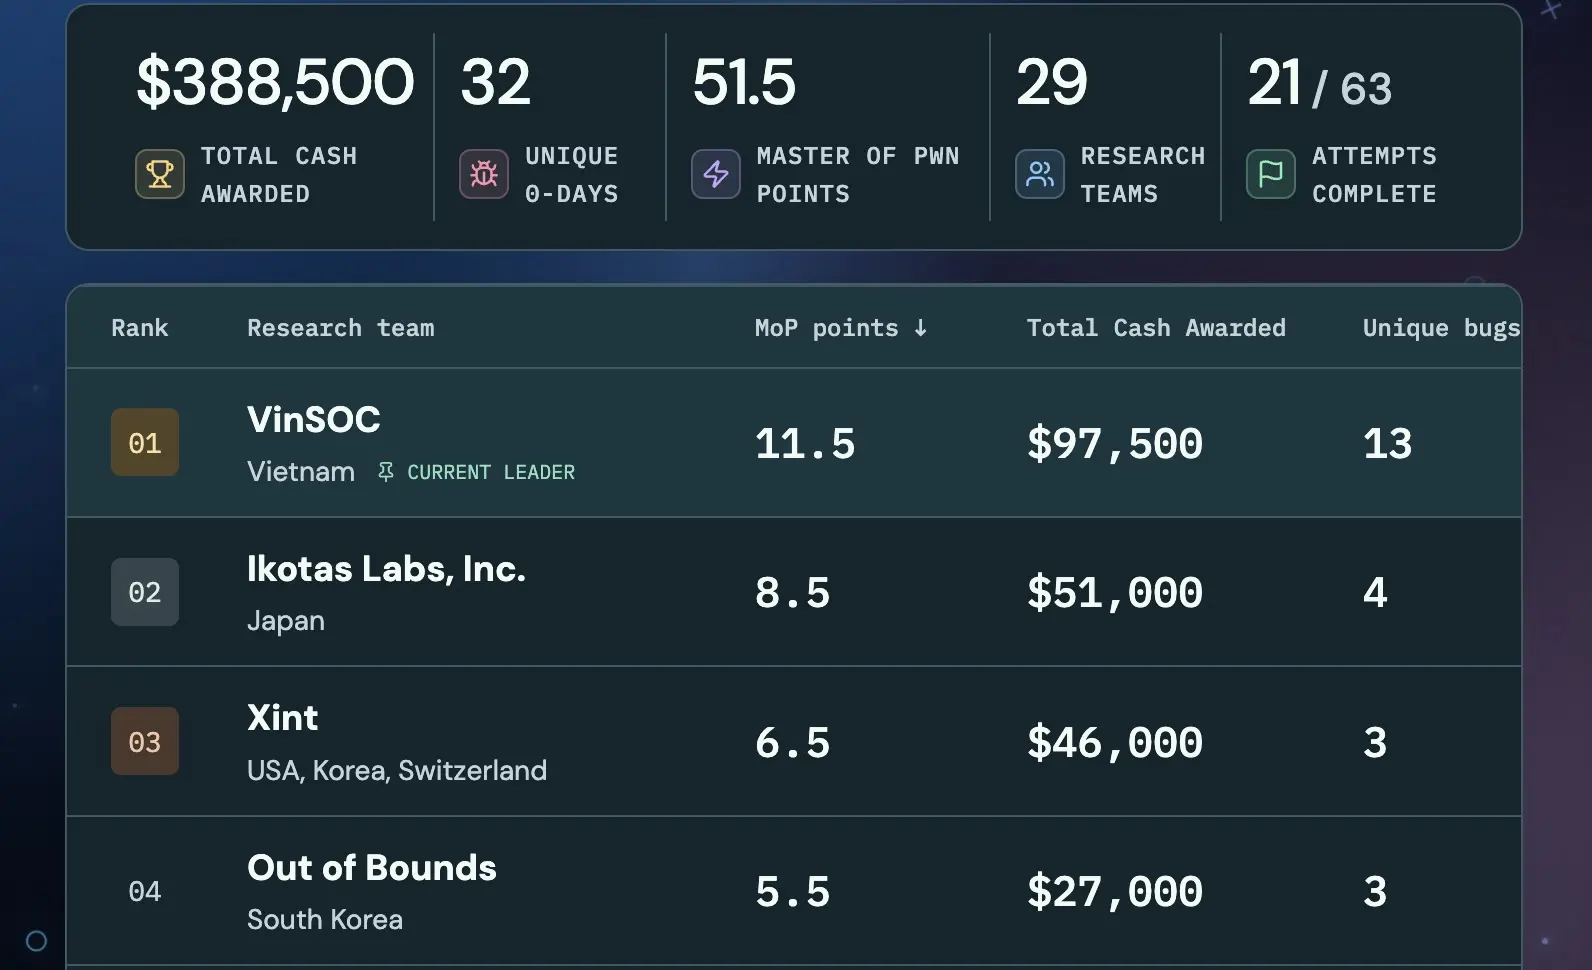
Le Pwn2Own est un concours de piratage organisé par la Zero Day Initiative (ZDI) de Trend Micro. L’édition irlandaise a ouvert le 6 octobre à Cork, avec plus de 60 tentatives inscrites. Le premier jour, les chercheurs ont exploité 32 failles inédites pour 388 500 dollars de primes, sur des cibles allant des enceintes Sonos aux ampoules Philips Hue.
Selon CyberInsider, trois équipes ont pris le contrôle du Galaxy S26 : Nguyen Thanh Dat (Viettel Cyber Security), Interrupt Labs et Ikotas Labs. BleepingComputer n’en compte que deux, car certaines failles utilisées étaient déjà connues de Samsung.
Le deuxième jour, trois autres équipes ont réussi. En face, le Pixel 10 de Google a résisté à la tentative du premier jour.
Faut-il s’inquiéter ?
Non, pas dans l’immédiat. Ces attaques sont réalisées par des chercheurs, dans un cadre contrôlé, et les détails techniques restent confidentiels. Personne ne peut donc les réutiliser contre vous aujourd’hui.
Le résultat dit surtout que le S26, comme tout smartphone, a des failles, et que des équipes spécialisées savent les trouver. C’est précisément le but du concours : les faire remonter au fabricant plutôt qu’au marché noir. Qu’un appareil soit piraté au Pwn2Own est fréquent ; ce qui compte, c’est la vitesse du correctif.
Le vrai risque concerne les utilisateurs qui n’installent pas les mises à jour. Une fois la faille publiée, des pirates peuvent s’en inspirer pour viser les téléphones restés sans correctif.
Quand un correctif peut-il arriver ?
Samsung a au maximum 90 jours, soit jusqu’à début janvier 2027, avant que la ZDI ne publie les détails. En pratique, Samsung corrige souvent plus vite, dans un de ses bulletins de sécurité mensuels. Les correctifs devraient donc arriver dans les mises à jour de novembre, décembre ou janvier.
Les failles déjà connues de Samsung pourraient être corrigées plus tôt encore.
Ce que vous pouvez faire
- Installez les mises à jour de sécurité dès qu’elles arrivent (Paramètres > Mise à jour du logiciel).
- Activez le téléchargement automatique des mises à jour en Wi-Fi.
- Laissez le mode « Protection maximale » (Auto Blocker) activé si vous ne l’avez pas désactivé.
- N’installez pas d’applications hors du Play Store ou du Galaxy Store.