
Une mauvaise gestion des fichiers de configuration de Claude CodeClaude Code est l'agent de programmation d'Anthropic, conçu pour vivre dans le terminal du développeur — écrire du code, corriger des bugs, ouvrir des pull requests — et devenu en 2026 un outil pilotable à la voix, à distance, et de plus en plus en pilotage automatique. Lire la fiche aurait entraîné l’exposition de milliers d’informations sensibles sur des dépôts GitHub publics. C’est la découverte des chercheurs en sécurité d’Apiiro, qui ont identifié plus de 100 000 cas de fichiers de configuration locaux de Claude Code publiés sur GitHub. Parmi les données accessibles figuraient des mots de passe de bases de données, des jetons d’API et des clés privées.
Le problème concerne notamment le fichier .claude/settings.local.json, utilisé par Claude Code pour mémoriser certaines autorisations accordées par l’utilisateur. Lorsqu’un développeur choisit l’option « Yes, and don’t ask again » pour autoriser l’exécution d’une commande dans le terminal, cette décision peut être enregistrée sous la forme d’une règle dans le fichier local.
Or, selon Apiiro, la commande peut parfois être enregistrée telle quelle, y compris lorsqu’elle contient des informations confidentielles. Un mot de passe ou un jeton d’accès intégré directement dans une commande peut ainsi se retrouver dans ce fichier de configuration.
Un fichier local qui peut se retrouver dans un dépôt public
En principe, cette situation ne présente pas de risque particulier tant que le fichier reste sur l’ordinateur du développeur. Anthropic précise d’ailleurs dans sa documentation que .claude/settings.local.json est ajouté au fichier .gitignore global de l’utilisateur, afin d’éviter qu’il soit partagé avec un dépôt Git.
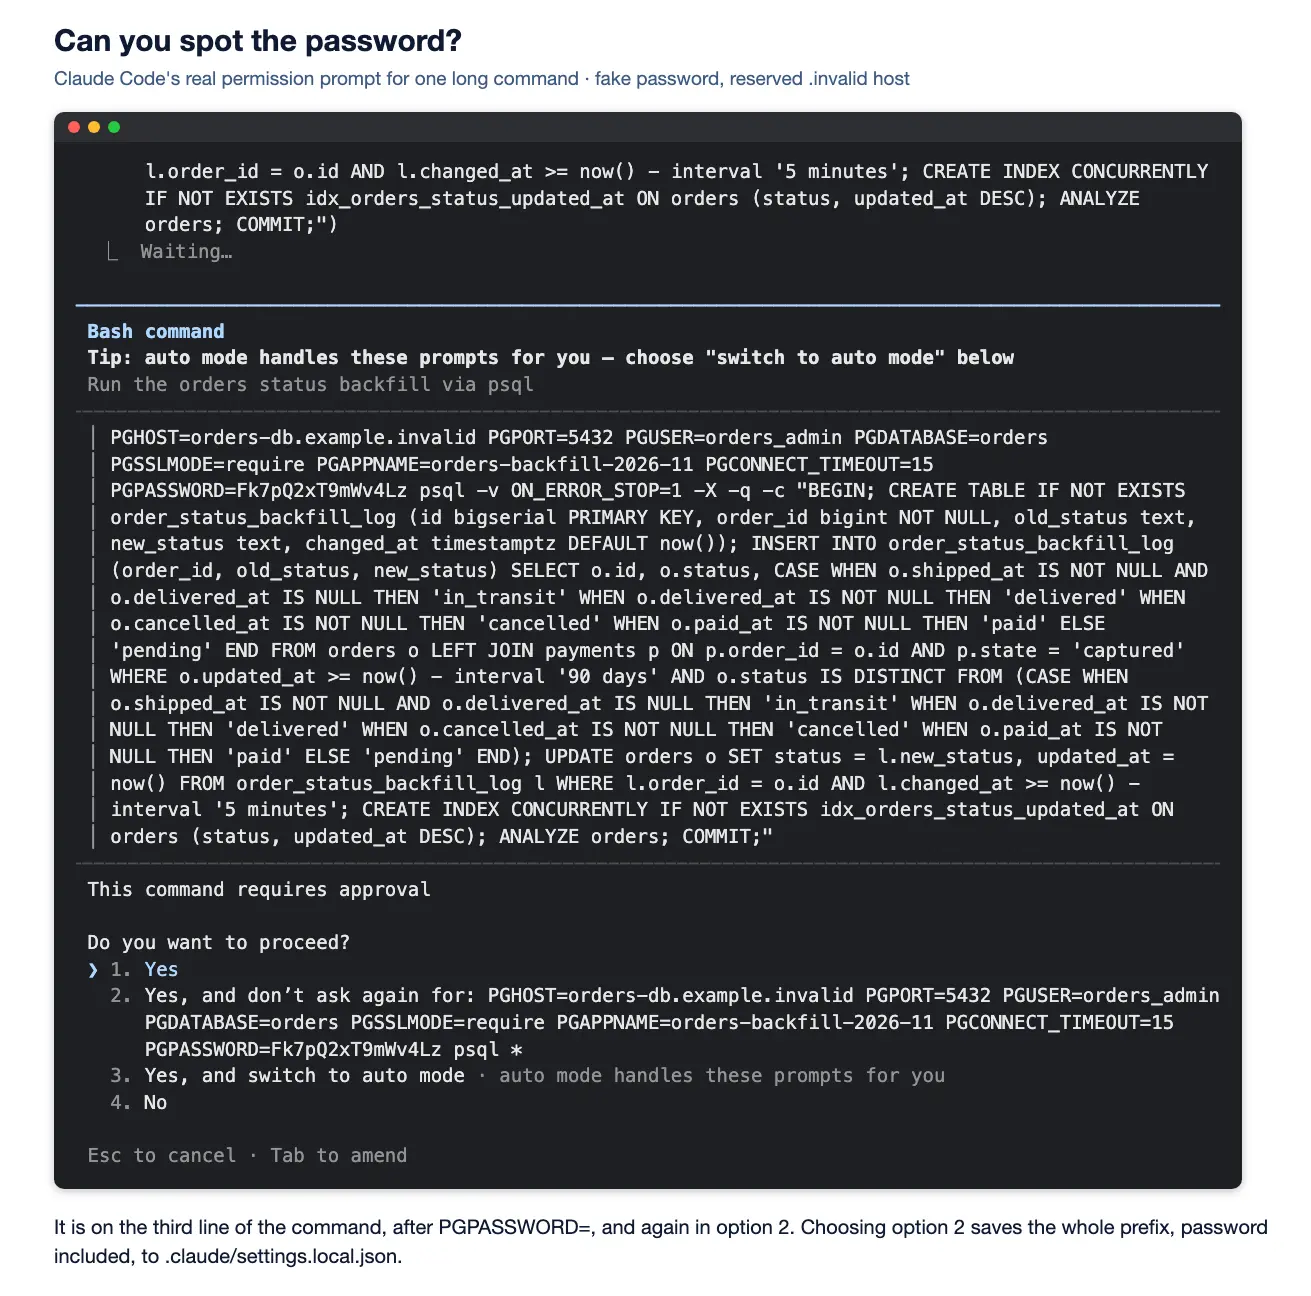
Le problème vient de la portée de cette protection. Le fichier .gitignore global n’est pas nécessairement intégré à chaque projet. Si un dépôt est cloné sur une autre machine, ou si un dossier contenant déjà ce fichier devient ultérieurement un dépôt Git, la protection peut ne pas suivre. Dans certains cas, Apiiro indique également que Claude Code peut lui-même inclure des modifications de ce fichier dans un commit sans intervention explicite de l’utilisateur.
Les chercheurs ont recensé plus de 100 000 occurrences de fichiers settings.local.json publiés dans des dépôts GitHub publics. Parmi eux, environ 1 100 fichiers provenant de 63 organisations contenaient effectivement des secrets, notamment des jetons d’API, des mots de passe de bases de données et des clés privées.
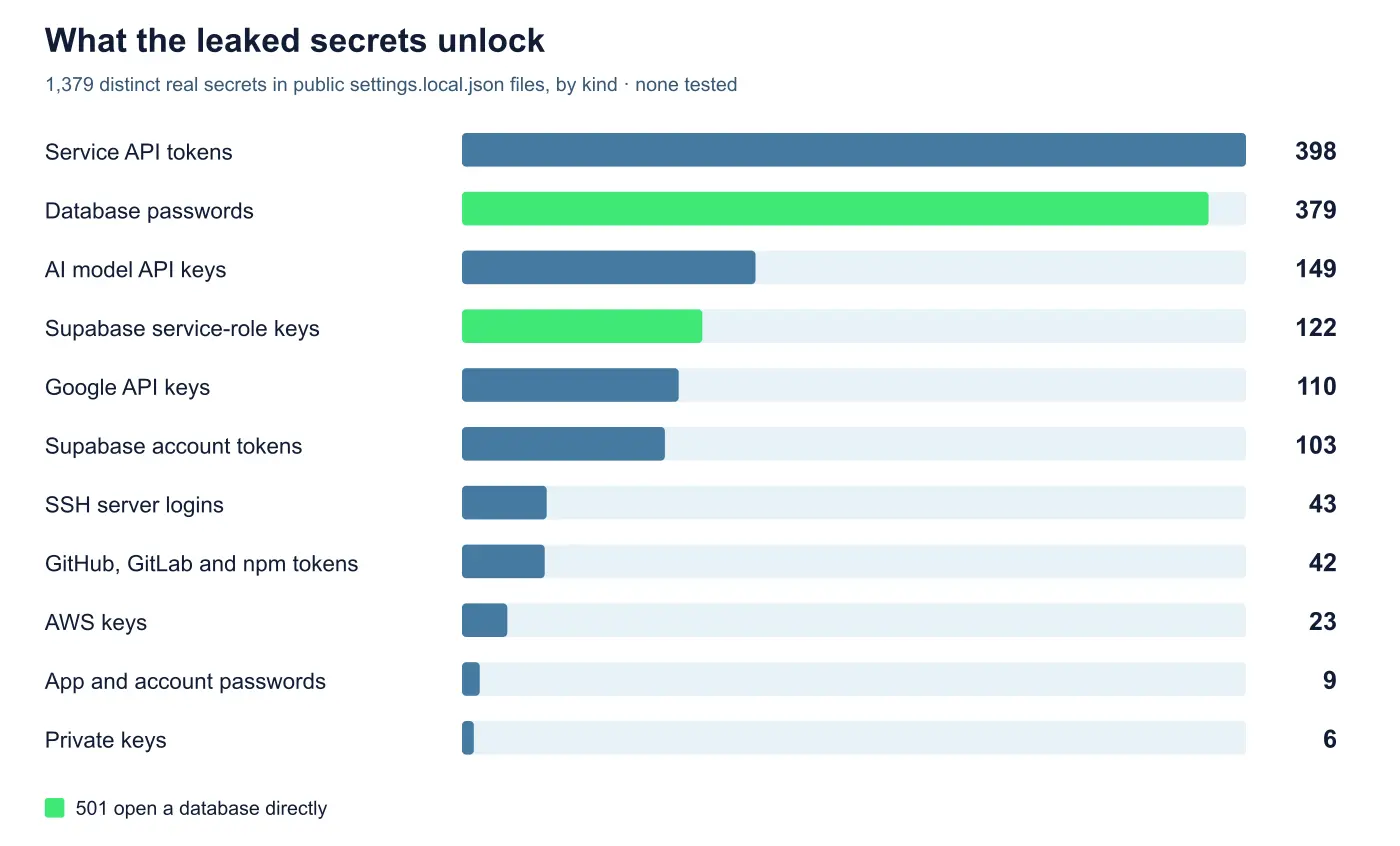
La suppression d’un fichier compromis ne suffit pas nécessairement à éliminer le risque. Les secrets peuvent continuer à circuler dans les forks du dépôt original ou dans d’autres copies de son historique. Une information publiée accidentellement doit donc être considérée comme potentiellement compromise, même après le retrait du fichier.
Un problème signalé depuis août 2025
Cette vulnérabilité n’est pas totalement nouvelle. Un premier signalement avait été publié dans le dépôt GitHub de Claude Code dès août 2025. D’autres développeurs avaient également rapporté des situations dans lesquelles le fichier sensible n’était pas correctement ajouté au .gitignore, ou dans lesquelles Claude Code enregistrait des commandes confidentielles dans d’autres fichiers non protégés.
Ces différents signalements ont été fermés après 60 jours d’inactivité, sans résolution apparente. La découverte d’Apiiro remet donc en lumière un problème qui avait déjà été identifié par la communauté.
Sur Hacker News, Boris Cherny, responsable de Claude Code, a indiqué que l’équipe étudiait les mesures à prendre pour éviter ce type d’exposition. Il a rappelé que ces fichiers de configuration ne devraient normalement jamais être intégrés au contrôle de version Git, estimant que les cas observés semblaient notamment concerner des fichiers créés et ajoutés manuellement.
Anthropic recommande le mode Auto et les outils de détection des secrets
En attendant une éventuelle correction, Boris Cherny recommande notamment d’utiliser le mode Auto de Claude Code. Celui-ci s’appuie sur des classificateurs pour traiter automatiquement certaines demandes courantes d’autorisation, au lieu de reposer exclusivement sur des listes manuelles d’autorisations et de refus.
Cette recommandation ne règle toutefois pas nécessairement tous les cas. Interrogé sur le fait que des commandes sensibles pouvaient encore être enregistrées dans des fichiers de configuration en mode Auto, Cherny a reconnu le problème et indiqué que l’équipe réfléchissait à des améliorations.
Il conseille également aux développeurs d’utiliser des outils de détection des secrets, capables d’analyser les fichiers à la recherche de mots de passe, de jetons et d’autres informations confidentielles. Anthropic envisagerait même d’intégrer ce type de contrôle directement dans Claude Code à l’avenir.
Cette protection supplémentaire ne serait cependant pas infaillible. Apiiro indique que 215 des quelque 1 100 secrets identifiés dans les fichiers exposés n’avaient pas été détectés par deux outils populaires : Gitleaks et TruffleHog. La détection automatisée ne peut donc pas constituer l’unique ligne de défense.
Claude Code n’est pas le seul agent IA concerné
Cet incident s’inscrit dans une série de problèmes de sécurité liés aux agents d’intelligence artificielle. Le mois dernier, Meta avait notamment suspendu le partage de conversations de son agent Muse après la découverte d’une faiblesse permettant de deviner facilement les URL de partage et d’accéder ainsi à des conversations contenant des informations personnelles ou professionnelles.
Ces incidents illustrent un enjeu grandissant : les agents IAL'IA agentique désigne les systèmes d'intelligence artificielle capables de planifier puis d'exécuter eux-mêmes des tâches complexes — réserver, coder, naviguer sur le Web, piloter des logiciels — plutôt que de se contenter de répondre à une question. Lire la fiche interagissent directement avec les fichiers, les terminaux, les dépôts de code et parfois des services contenant des données sensibles. Leur capacité à automatiser des tâches complexes doit donc s’accompagner de mécanismes rigoureux de gestion des autorisations et des secrets.
Pour les développeurs utilisant Claude Code, la prudence reste de mise : vérifier que les fichiers .claude/settings.local.json sont exclus des dépôts, contrôler les commits avant leur publication et considérer tout secret déjà exposé comme compromis. Une simple règle de configuration peut suffire à transformer une automatisation pratique en incident de sécurité.