
Les agents IAL'IA agentique désigne les systèmes d'intelligence artificielle capables de planifier puis d'exécuter eux-mêmes des tâches complexes — réserver, coder, naviguer sur le Web, piloter des logiciels — plutôt que de se contenter de répondre à une question. Lire la fiche deviennent capables d’agir directement sur nos ordinateurs, mais cette autonomie introduit un risque évident : une erreur du modèle peut avoir les mêmes conséquences qu’une mauvaise manipulation humaine, voire permettre à une attaque de prendre le contrôle de ses capacités.
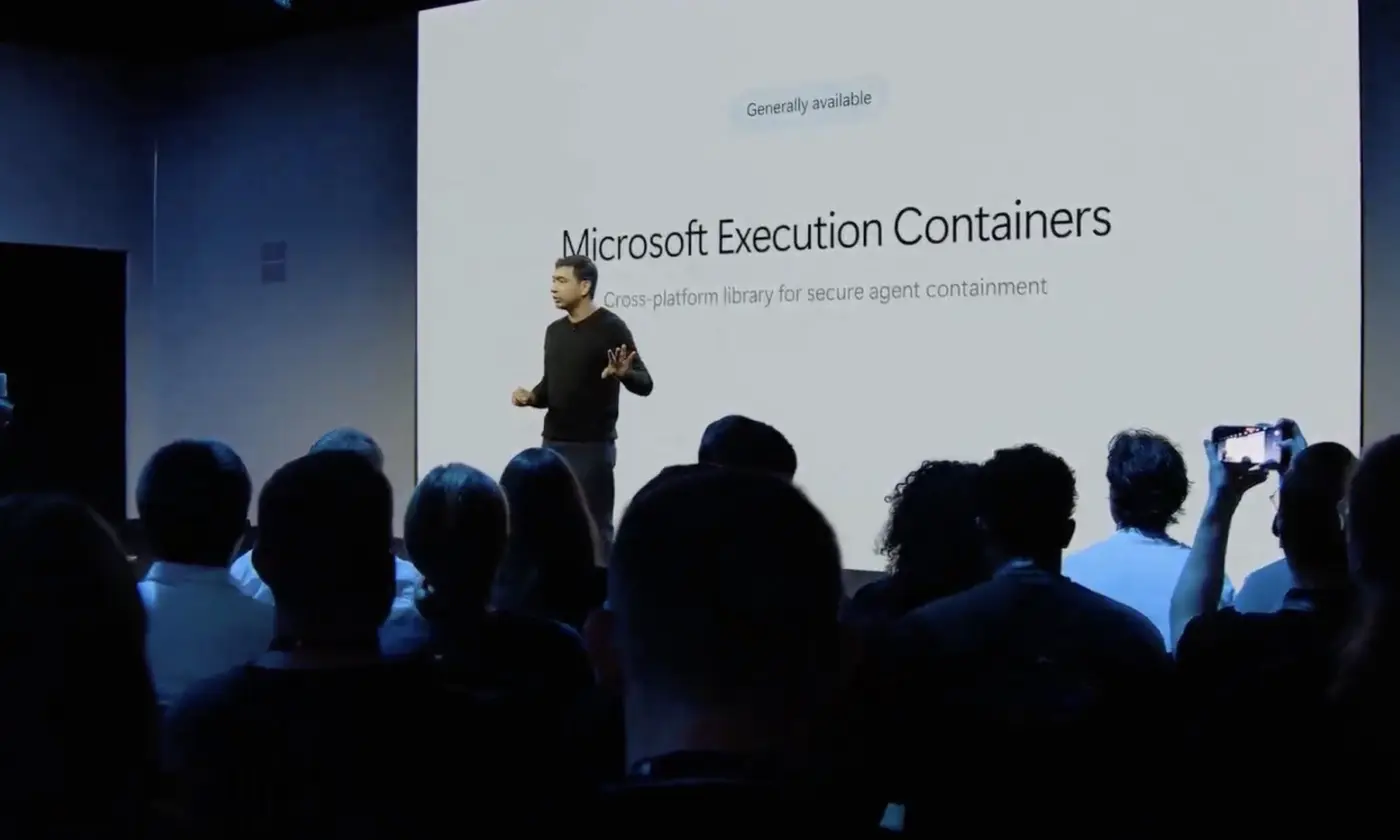
Microsoft veut réduire ce risque avec Microsoft Execution Containers (MXC), une technologie désormais disponible de manière générale. L’objectif est simple : empêcher un agent IA d’avoir automatiquement les mêmes accès que l’utilisateur et limiter ce qu’il peut faire sur la machine.
Le problème : un agent peut se tromper
Les agents IA sont par nature non déterministes. Même avec une instruction précise, il n’est pas possible de garantir qu’ils produiront systématiquement le résultat attendu.
Sur un ordinateur, cette caractéristique devient particulièrement problématique. Un agent chargé de modifier un site web pourrait, par exemple, changer une configuration serveur en pensant corriger un problème… et provoquer au contraire une panne.
Le risque ne concerne donc pas uniquement les agents malveillants. Une simple hallucination ou une mauvaise interprétation suffit pour qu’un système capable de modifier des fichiers supprime, écrase ou déplace des données importantes.
Les attaques constituent un deuxième problème. Si un agent dispose des mêmes permissions que son utilisateur, une instruction malveillante pourrait tenter de lui faire récupérer des documents sensibles, supprimer des fichiers ou télécharger d’autres logiciels dangereux.
Microsoft veut casser ce lien entre l’agent et l’utilisateur
Aujourd’hui, de nombreux agents IA fonctionnant sous Windows s’exécutent avec le compte de l’utilisateur. Ils disposent donc potentiellement des mêmes droits sur les fichiers et les ressources auxquelles ce compte peut accéder.
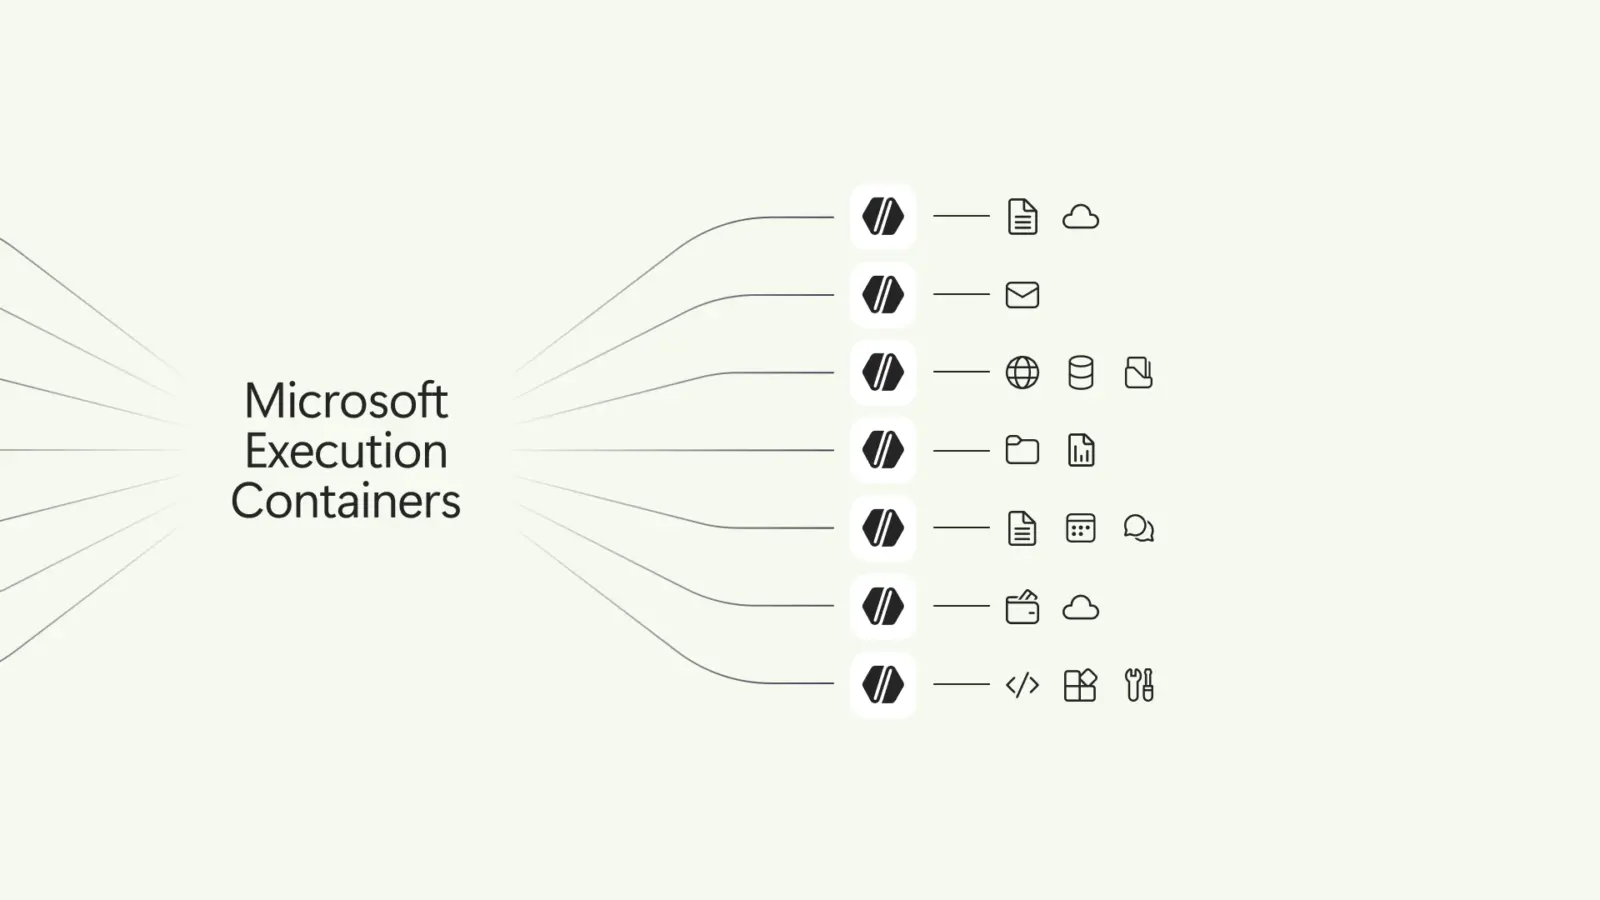
MXC introduit une couche d’isolation entre l’agent et le reste du système. Le développeur ou l’administrateur peut définir précisément les ressources auxquelles l’agent a accès, les actions qu’il est autorisé à effectuer et les connexions réseau qu’il peut utiliser. Les documents sensibles peuvent ainsi être complètement invisibles pour l’agent.
Dans les configurations les plus strictes, Microsoft indique même que l’agent peut être exécuté avec sa propre identité et sa propre session, indépendamment de celle de l’utilisateur.
Une politique pour contrôler chaque capacité
L’intérêt de cette approche est de pouvoir transformer les permissions de l’agent en véritable politique de sécurité. Il devient possible de déterminer quels fichiers peuvent être consultés, quelles ressources réseau peuvent être atteintes et quelles interactions avec le système sont autorisées. Microsoft va jusqu’à permettre de restreindre l’accès au contenu copié dans le presse-papiers ou déposé sur le bureau.
Cela répond à un problème fondamental des agents IA : leur capacité à utiliser plusieurs outils pour atteindre un objectif. Plus l’agent peut agir de manière autonome, plus la limitation de son périmètre d’action devient importante.
L’idée n’est donc pas forcément d’empêcher l’agent de travailler, mais de faire en sorte qu’une erreur n’entraîne pas automatiquement des dégâts sur l’ensemble de la machine.
Defender pourrait bloquer les prompts malveillants
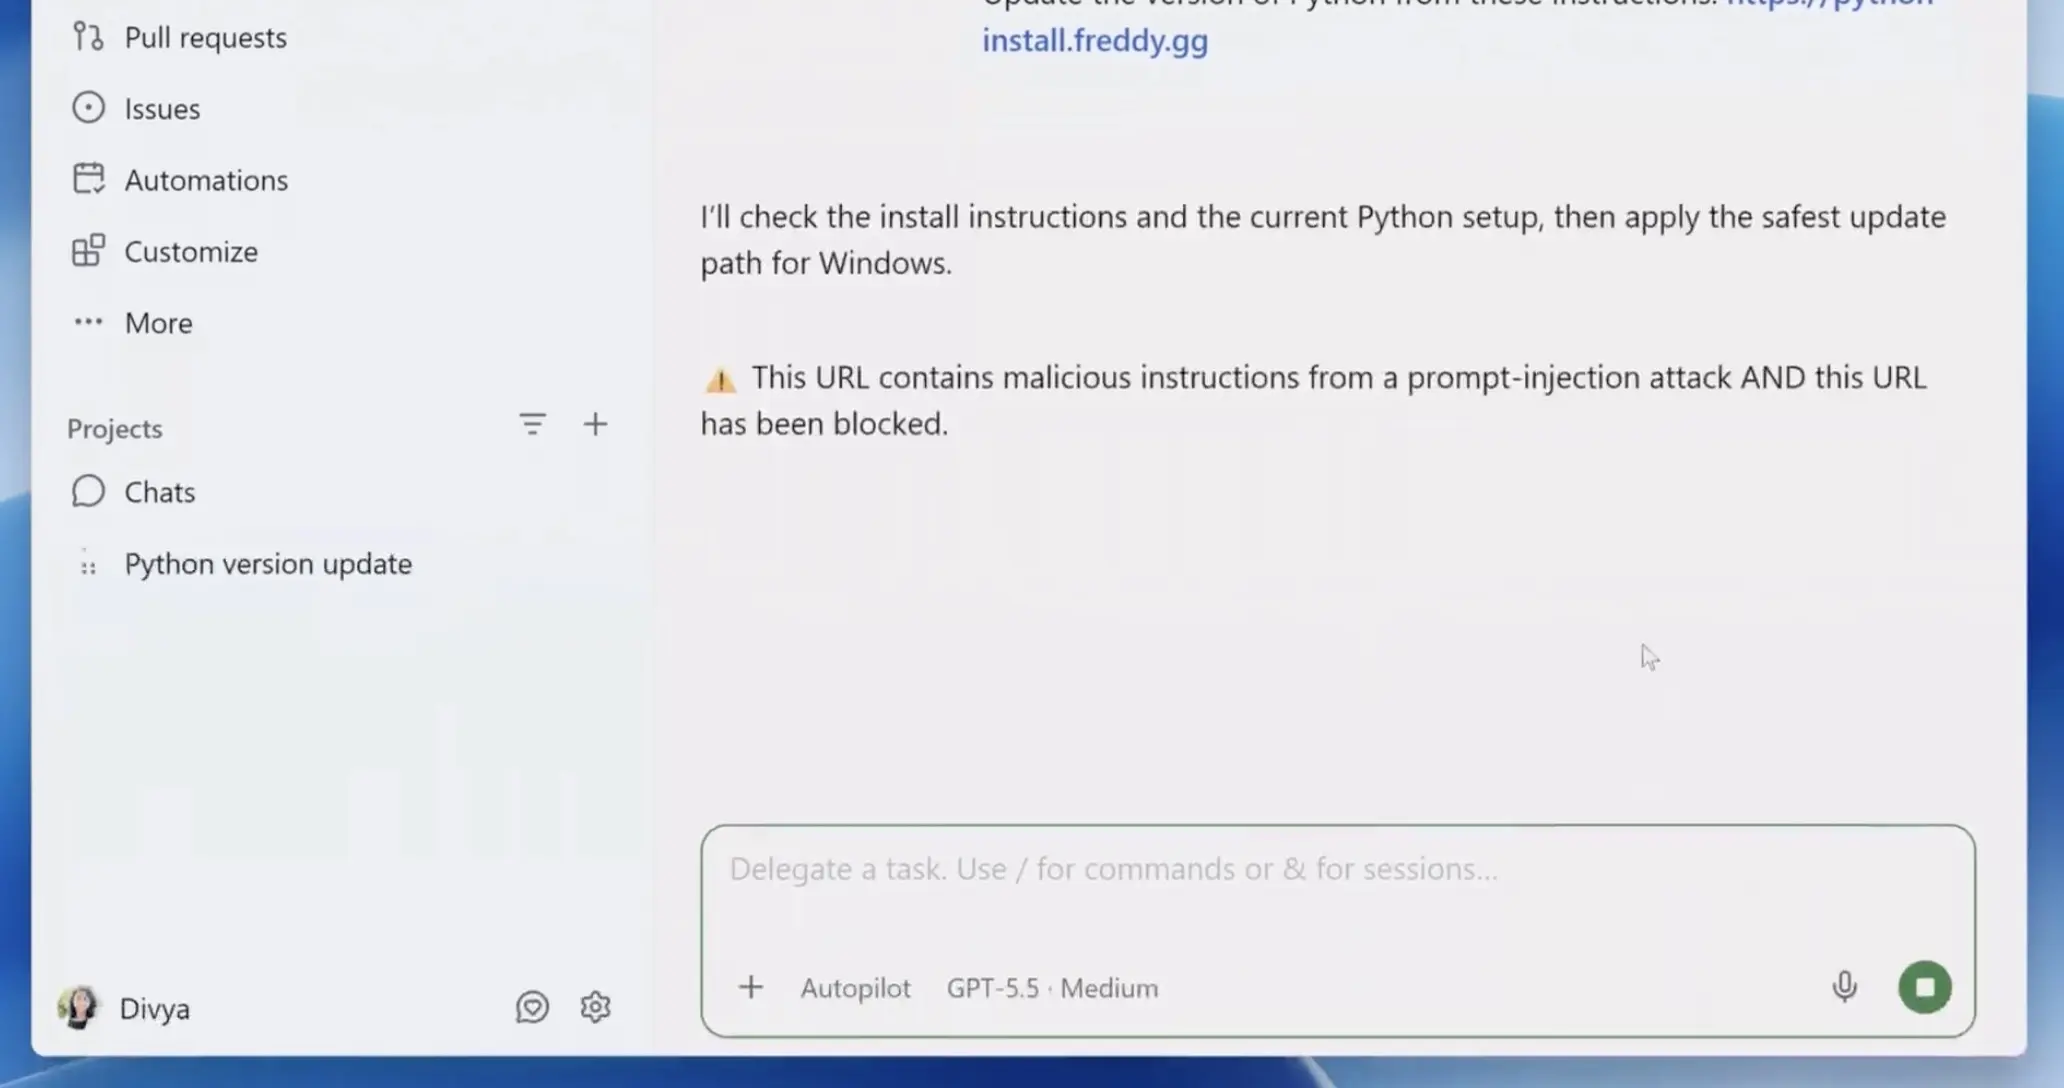
Microsoft ajoute une autre couche avec Defender, qui pourra détecter certains prompts malveillants avant leur exécution. L’approche rappelle celle déjà utilisée pour empêcher l’exécution de logiciels malveillants sous Windows. L’objectif est de repérer une tentative visant à détourner le comportement de l’agent avant qu’elle ne puisse déclencher une action dangereuse.
Cela devient particulièrement pertinent avec les attaques par prompt injection, dans lesquelles une information malveillante peut chercher à influencer les décisions d’un agent pourtant initialement configuré pour effectuer une tâche légitime.
MXC ne se limite pas à Windows
Malgré son nom, Microsoft Execution Containers n’est pas limité au système de Microsoft. Le projet est open source sur GitHub et fonctionne également sur Linux, macOS et WSL. L’intérêt est notamment de pouvoir définir une politique de sécurité commune et de la conserver lorsqu’un même agent est utilisé sur plusieurs environnements.
Plusieurs outils adoptent déjà cette logique d’isolation, notamment OpenClaw, NVIDIA OpenShell et GitHub CopilotGitHub Copilot est l'assistant de programmation IA de GitHub (filiale de Microsoft), développé avec OpenAI — d'abord complétion de code, puis agent autonome capable de réaliser des tâches de développement complètes, et désormais porte d'entrée vers plusieurs agents IA tiers via Agent HQ. Lire la fiche CLI.
Pour les utilisateurs avancés qui exécutent leurs propres agents IA sur un serveur Linux ou dans un environnement de type homelab, cette approche peut donc être utilisée sans attendre une intégration exclusive à Windows.
L’arrivée des agents impose une nouvelle couche de sécurité
MXC ne résout évidemment pas tous les problèmes posés par les agents IA. Un modèle peut toujours prendre une mauvaise décision à l’intérieur des limites qui lui sont accordées, et une politique trop permissive peut toujours laisser passer des actions dangereuses.
Mais Microsoft s’attaque ici à un point essentiel : un agent ne devrait pas automatiquement hériter de tous les pouvoirs de la personne qui l’utilise.
À mesure que les assistants deviennent capables de manipuler des fichiers, lancer des commandes, accéder au web et utiliser des applications à notre place, l’isolation pourrait devenir aussi importante que les performances du modèle lui-même. L’ère des agents IA ne nécessitera pas seulement de meilleurs modèles, mais aussi des environnements beaucoup plus compartimentés.