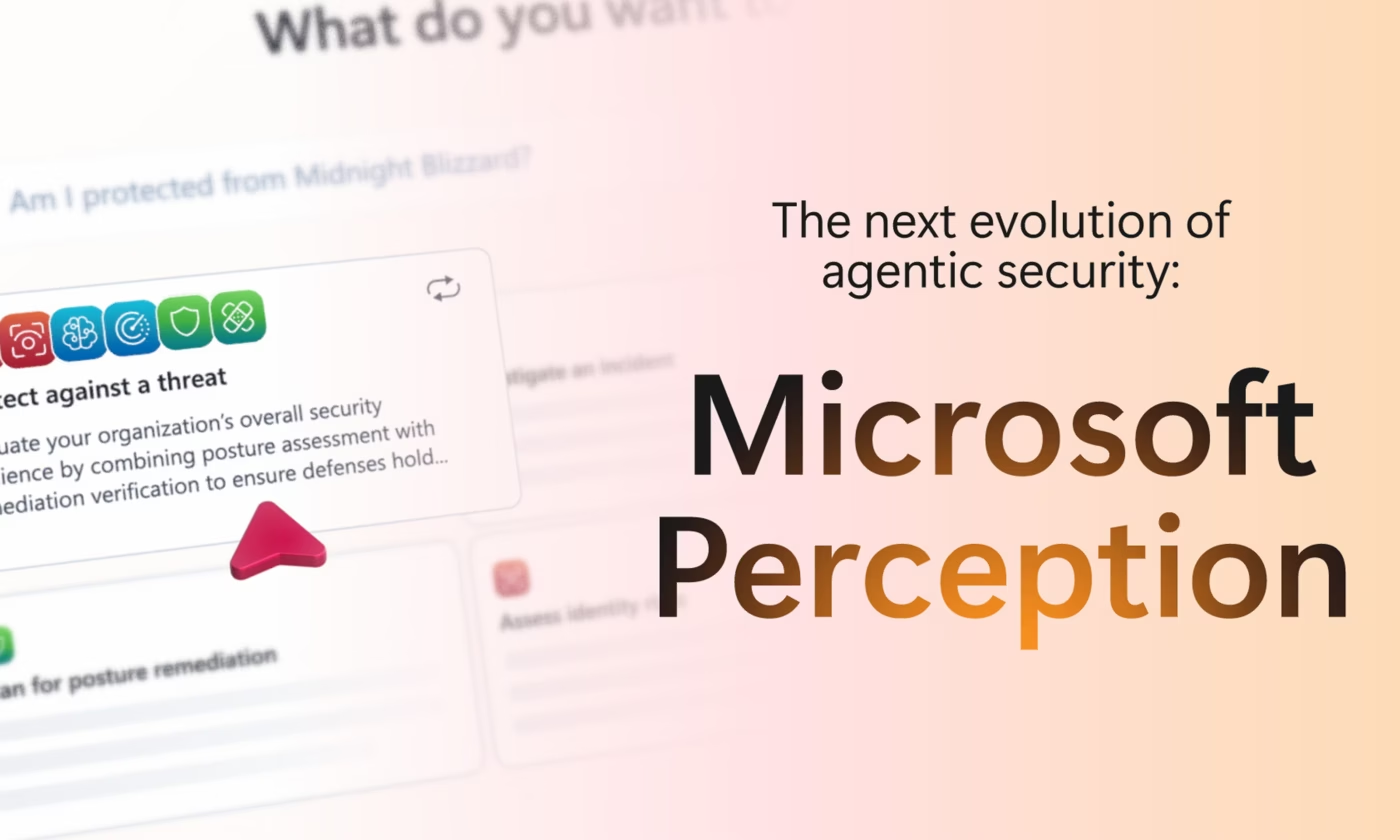

Microsoft a présenté lors de sa conférence Ignite 2026, le 17 novembre, Perception, une plateforme de sécurité qui s’appuie sur des agents d’intelligence artificielle chargés de simuler des attaques, d’enquêter sur des menaces et d’aider à corriger les vulnérabilités.
Elle apparaît comme la réponse de Microsoft à Claude Mythos d’Anthropic et à Daybreak d’OpenAI, selon Business Standard, tous deux orientés vers la cybersécurité.
L’argument de départ est chiffré. Microsoft souligne que le temps nécessaire pour transformer une faille en attaque s’est effondré : après la divulgation de deux failles critiques d’exécution de code à distance dans PHP cet automne, environ 29 millions de services restaient vulnérables près de deux semaines plus tard, et un exploit fonctionnel était disponible environ une journée après la divulgation pour l’une d’elles, PHP2Shell.
Le groupe cite aussi plus de 96 000 vulnérabilités publiées en 2026 dans le programme CVE, contre environ 40 000 en 2024, et indique que 26 % seulement des failles exploitées recensées par la CISA américaine avaient été corrigées en 2025.
Une architecture en trois couches
Perception est la couche d’agents d’une architecture de sécurité plus large. La première couche collecte des signaux issus des produits Microsoft (Defender, Entra, Intune, Purview, Sentinel), de réseaux, de navigateurs et de services cloud, et se connecte à d’autres éditeurs via plus de 500 connecteurs.
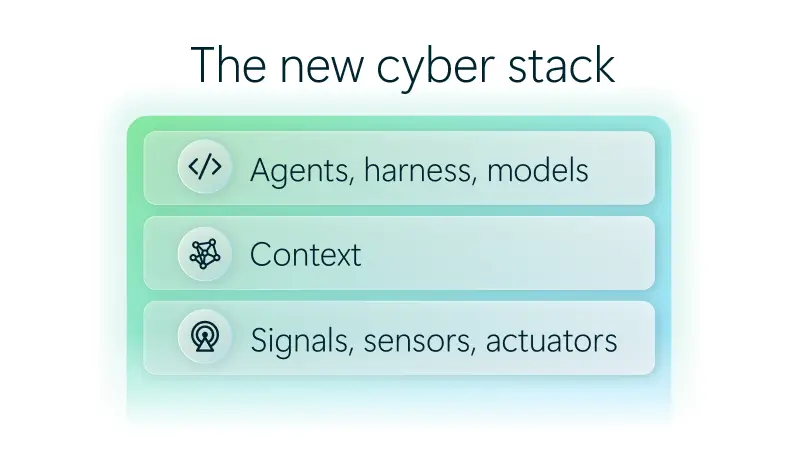
Microsoft affirme que ses sources et celles de ses partenaires génèrent plus de 165 000 milliards de signaux par jour. La deuxième couche organise ces informations avec le contexte de l’entreprise, et la troisième réunit des agents spécialisés, des scénarios (« playbooks ») et différents modèles d’IA selon les tâches.
Trois équipes d’agents
Les agents « rouges » adoptent le point de vue de l’attaquant pour simuler des attaques et repérer les faiblesses avant les criminels. Les agents « bleus » détectent les activités suspectes, trient les alertes et enquêtent. Les agents « verts » travaillent à corriger les problèmes et à réduire les risques. L’idée est de relier le test, la détection et la réparation dans une même boucle.
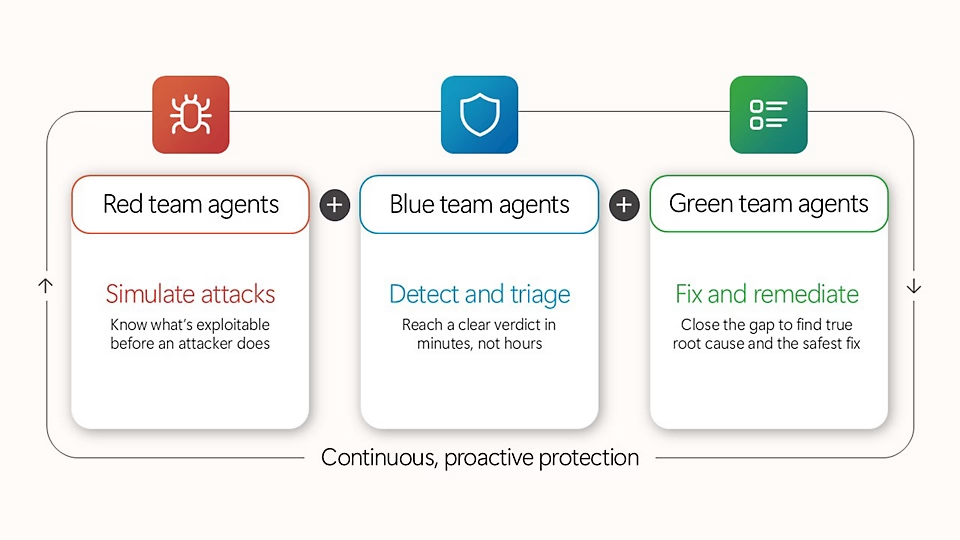
Microsoft assure que les organisations gardent la main : les équipes de sécurité fixent des garde-fous, décident des actions soumises à validation, et les actions à fort impact exigent une approbation humaine. Des tableaux de bord de coûts et un estimateur doivent aider à suivre la consommation d’IA.
Ce qui est disponible, et ce qui reste en préversion
Quatre agents « bleus » sont disponibles généralement : tri des alertes, investigation d’attaque, rédaction de règles de détection et renseignement sur les menaces. Pour les tests proactifs, l’agent de reconnaissance est disponible, tandis que l’agent de test d’intrusion d’applications web est en préversion. Un scénario permet de tester une application, d’identifier des failles et de pousser les correctifs dans le code GitHub.
Côté priorisation, l’agent de hiérarchisation de la posture de sécurité est disponible, et celui de réduction des risques en préversion publique, avec une couverture des environnements Microsoft, Amazon Web Services et Google Cloud.
Le « blindage de vulnérabilités », en préversion, applique des protections temporaires, par exemple des restrictions d’accès réseau, quand aucun correctif n’est encore disponible. Des « initiatives de préparation à l’IA » entreront en préversion en janvier 2027.
Surveiller les agents IA eux-mêmes
Microsoft traite aussi le risque posé par les agents utilisés dans les entreprises, qu’il compare à des « initiés numériques » qui peuvent se tromper, être manipulés ou voir leurs accès compromis. Agent 365 et Microsoft Entra peuvent repérer davantage de types d’agents locaux, dont Claude CodeClaude Code est l'agent de programmation d'Anthropic, conçu pour vivre dans le terminal du développeur — écrire du code, corriger des bugs, ouvrir des pull requests — et devenu en 2026 un outil pilotable à la voix, à distance, et de plus en plus en pilotage automatique. Lire la fiche, OpenAI CodexOpenAI Codex est l'agent de programmation d'OpenAI — capable d'écrire, corriger et exécuter du code de façon autonome depuis un terminal, une app de bureau ou l'application ChatGPT, et depuis 2026 de piloter directement un ordinateur comme le ferait un développeur. Lire la fiche et GitHub CopilotGitHub Copilot est l'assistant de programmation IA de GitHub (filiale de Microsoft), développé avec OpenAI — d'abord complétion de code, puis agent autonome capable de réaliser des tâches de développement complètes, et désormais porte d'entrée vers plusieurs agents IA tiers via Agent HQ. Lire la fiche, la liste passant de 25 à 60 types, et leur attribuer un identifiant d’agent Entra avec des permissions limitées à une tâche et dans le temps. Certaines de ces fonctions restent en préversion limitée.
Le groupe annonce enfin une initiative de transparence de l’IA, menée avec plus de 40 organisations et en lien avec un programme du NIST américain. Pour les équipes de sécurité, l’enjeu est double : profiter de l’IA pour aller plus vite, sans laisser des agents autonomes élargir la surface d’attaque.
J’ai détaillé l’autre volet d’Ignite dans notre article sur Copilot, nouveau poste de travail.


