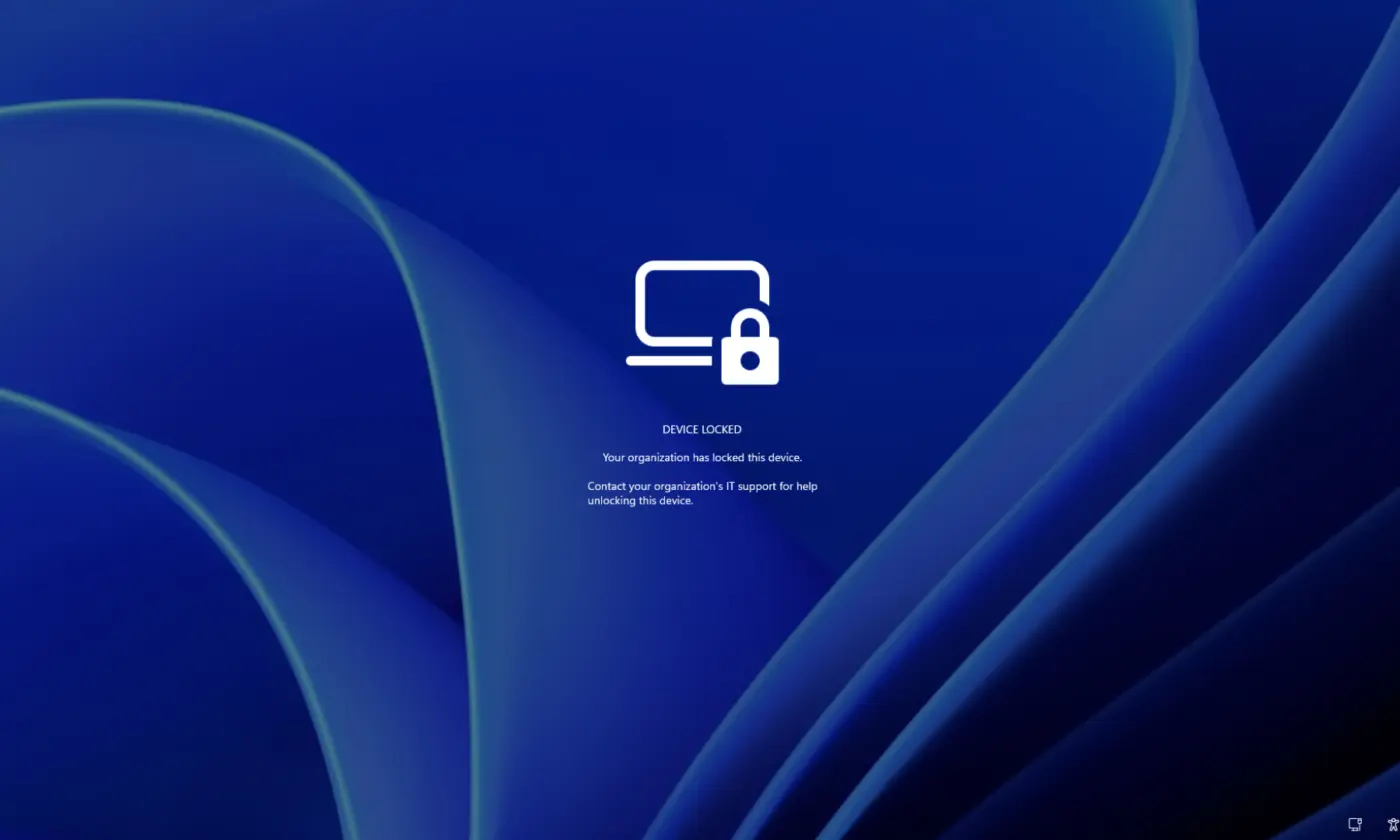

Perdre un ordinateur portable professionnel peut rapidement devenir un cauchemar, surtout lorsqu’il contient des documents confidentiels ou des données sensibles. Microsoft prépare justement une nouvelle protection pour ce type de situation. Baptisée Remote Lock, cette fonctionnalité de Windows 11 doit permettre aux services informatiques de verrouiller à distance un PC perdu ou volé, sans devoir effacer l’ensemble de ses données.
La fonction est actuellement testée dans la version Insider Preview Build 29708.1001, distribuée sur le canal Experimental (Future Platforms). Elle s’adresse avant tout aux entreprises qui administrent leur parc informatique avec Microsoft Intune.
Remote Lock: verrouiller un PC sans effacer ses données
Le principe de Remote Lock est relativement simple. Lorsqu’un ordinateur est déclaré perdu ou volé, un administrateur informatique peut déclencher son verrouillage depuis Intune. Windows ferme alors les sessions ouvertes, masque les options habituelles de connexion et affiche un écran indiquant que l’appareil est verrouillé.
Le principal intérêt est de bloquer l’accès à la machine sans procéder à son effacement. Les fichiers restent présents sur le disque, l’inscription de l’appareil dans Intune est conservée et BitLocker demeure actif. Même un redémarrage ou une déconnexion temporaire d’Internet ne suffit pas à annuler le verrouillage une fois celui-ci appliqué.
Une fois la commande exécutée, l’utilisateur ne peut plus ouvrir de session avec son mot de passe, son code PIN ou même un compte administrateur local. Par défaut, Windows affiche le message « Your organization has locked this device » et invite à contacter le support informatique.
Les administrateurs peuvent personnaliser cet écran en ajoutant une explication via le paramètre LockReason, ainsi que des coordonnées de contact grâce à RecoveryHint. Une manière de faciliter la restitution de l’ordinateur lorsqu’il a simplement été égaré.
Une fonction réservée aux PC administrés par les entreprises
Remote Lock n’est pas destiné aux particuliers. Pour le moment, Microsoft réserve cette fonctionnalité en préversion aux ordinateurs gérés par une organisation, sous Windows Pro, Enterprise ou Education. La documentation évoque également certaines versions de Windows 10 et de Windows Server.
Son activation nécessite une configuration spécifique dans Microsoft Intune. Le service informatique doit notamment créer un profil adapté et organiser les appareils dans différents groupes afin de déclencher le verrouillage ou de permettre leur déverrouillage.
Cette gestion peut sembler assez contraignante, mais elle permet aux équipes IT de conserver un contrôle centralisé sur les machines de l’entreprise. Un contrôle de statut en lecture seule est également prévu, afin de vérifier si un appareil est bien verrouillé plutôt que de devoir se fier à une simple confirmation de commande.
Remote Lock ne protège pas un ordinateur hors ligne
La fonctionnalité comporte néanmoins plusieurs limites importantes. Le verrouillage ne prend effet que lorsque l’ordinateur communique à nouveau avec Intune. Si le PC est hors ligne au moment où la commande est envoyée, il reste donc accessible jusqu’à sa prochaine connexion au service.
D’autres méthodes de contournement restent possibles. Le mode sans échec, les outils de récupération de Windows et le démarrage depuis une clé USB ne sont pas bloqués par Remote Lock. Microsoft reconnaît également qu’une personne malveillante pourrait retirer physiquement le disque de stockage ou réinstaller Windows.
C’est pourquoi BitLocker reste indispensable. Le chiffrement du disque protège les données même si un individu parvient à accéder physiquement au stockage ou tente de contourner le système de verrouillage. Remote Lock doit donc être considéré comme une protection complémentaire, et non comme un substitut au chiffrement.
Une protection supplémentaire pour les flottes informatiques
Avec Remote Lock, Microsoft cherche à offrir aux entreprises une réponse intermédiaire entre le maintien d’un ordinateur accessible et son effacement à distance. Cette approche est particulièrement intéressante lorsqu’un appareil est simplement égaré ou lorsqu’une organisation souhaite préserver les données tout en empêchant leur consultation.
La fonctionnalité reste toutefois en phase de test et dépend de plusieurs conditions techniques, notamment la connexion à Intune. Pour les entreprises, elle pourrait devenir un outil utile de gestion des incidents, à condition de l’associer à des mesures de sécurité complémentaires comme BitLocker.