
Google franchit une nouvelle étape dans le déploiement des agents IAL'IA agentique désigne les systèmes d'intelligence artificielle capables de planifier puis d'exécuter eux-mêmes des tâches complexes — réserver, coder, naviguer sur le Web, piloter des logiciels — plutôt que de se contenter de répondre à une question. Lire la fiche en entreprise. Les nouveaux agents Gemini peuvent désormais disposer de leur propre compte Workspace, adresse e-mail, calendrier, espace Drive et entrée dans l’annuaire de l’entreprise.
L’idée est simple mais lourde de conséquences : l’agent ne travaille plus sous l’identité de l’employé qui l’a créé. Il possède sa propre identité numérique et peut continuer à travailler pendant plusieurs heures, voire plusieurs jours, même lorsque l’ordinateur de son utilisateur est éteint.
Pour Google, cette architecture doit permettre aux entreprises de mieux savoir ce que font leurs agents. Pour les régulateurs européens, c’est précisément l’une des questions qui se posent depuis plusieurs mois autour de l’autonomie croissante des systèmes d’IA.
Un collègue virtuel avec sa propre identité
Chaque agent Gemini reçoit un compte Workspace ainsi qu’une adresse e-mail et un calendrier. Il dispose également de son propre espace Drive et apparaît dans l’annuaire de l’organisation comme n’importe quel autre membre.
En outre, Google lui attribue en outre une identité attestée cryptographiquement. Celle-ci est inscrite dans les journaux d’activité ainsi que dans les machines virtuelles éventuellement lancées par l’agent.
L’objectif est de pouvoir distinguer clairement les actions réalisées par l’IA de celles effectuées directement par un employé.
Les administrateurs peuvent attribuer des permissions basées sur les rôles, tandis que le trafic réseau des agents passe par ce que Google appelle un AI network firewall.
L’agent peut travailler même lorsque l’employé est déconnecté
Gemini fonctionne directement dans plusieurs applications Google Workspace : Gmail, Drive, Docs, Sheets, Slides, Chat et Agenda. Google indique également une compatibilité avec Microsoft 365 et Slack, ce qui permet aux agents de travailler au-delà de l’écosystème Google.
Surtout, une tâche qui nécessite plusieurs heures ou plusieurs jours peut continuer à s’exécuter après la fermeture de l’ordinateur portable. L’agent devient donc réellement autonome par rapport à la session de travail de l’utilisateur.
Google indique également que les tâches peuvent être réparties entre ses propres modèles d’IA et Claude d’Anthropic, en fonction des besoins.
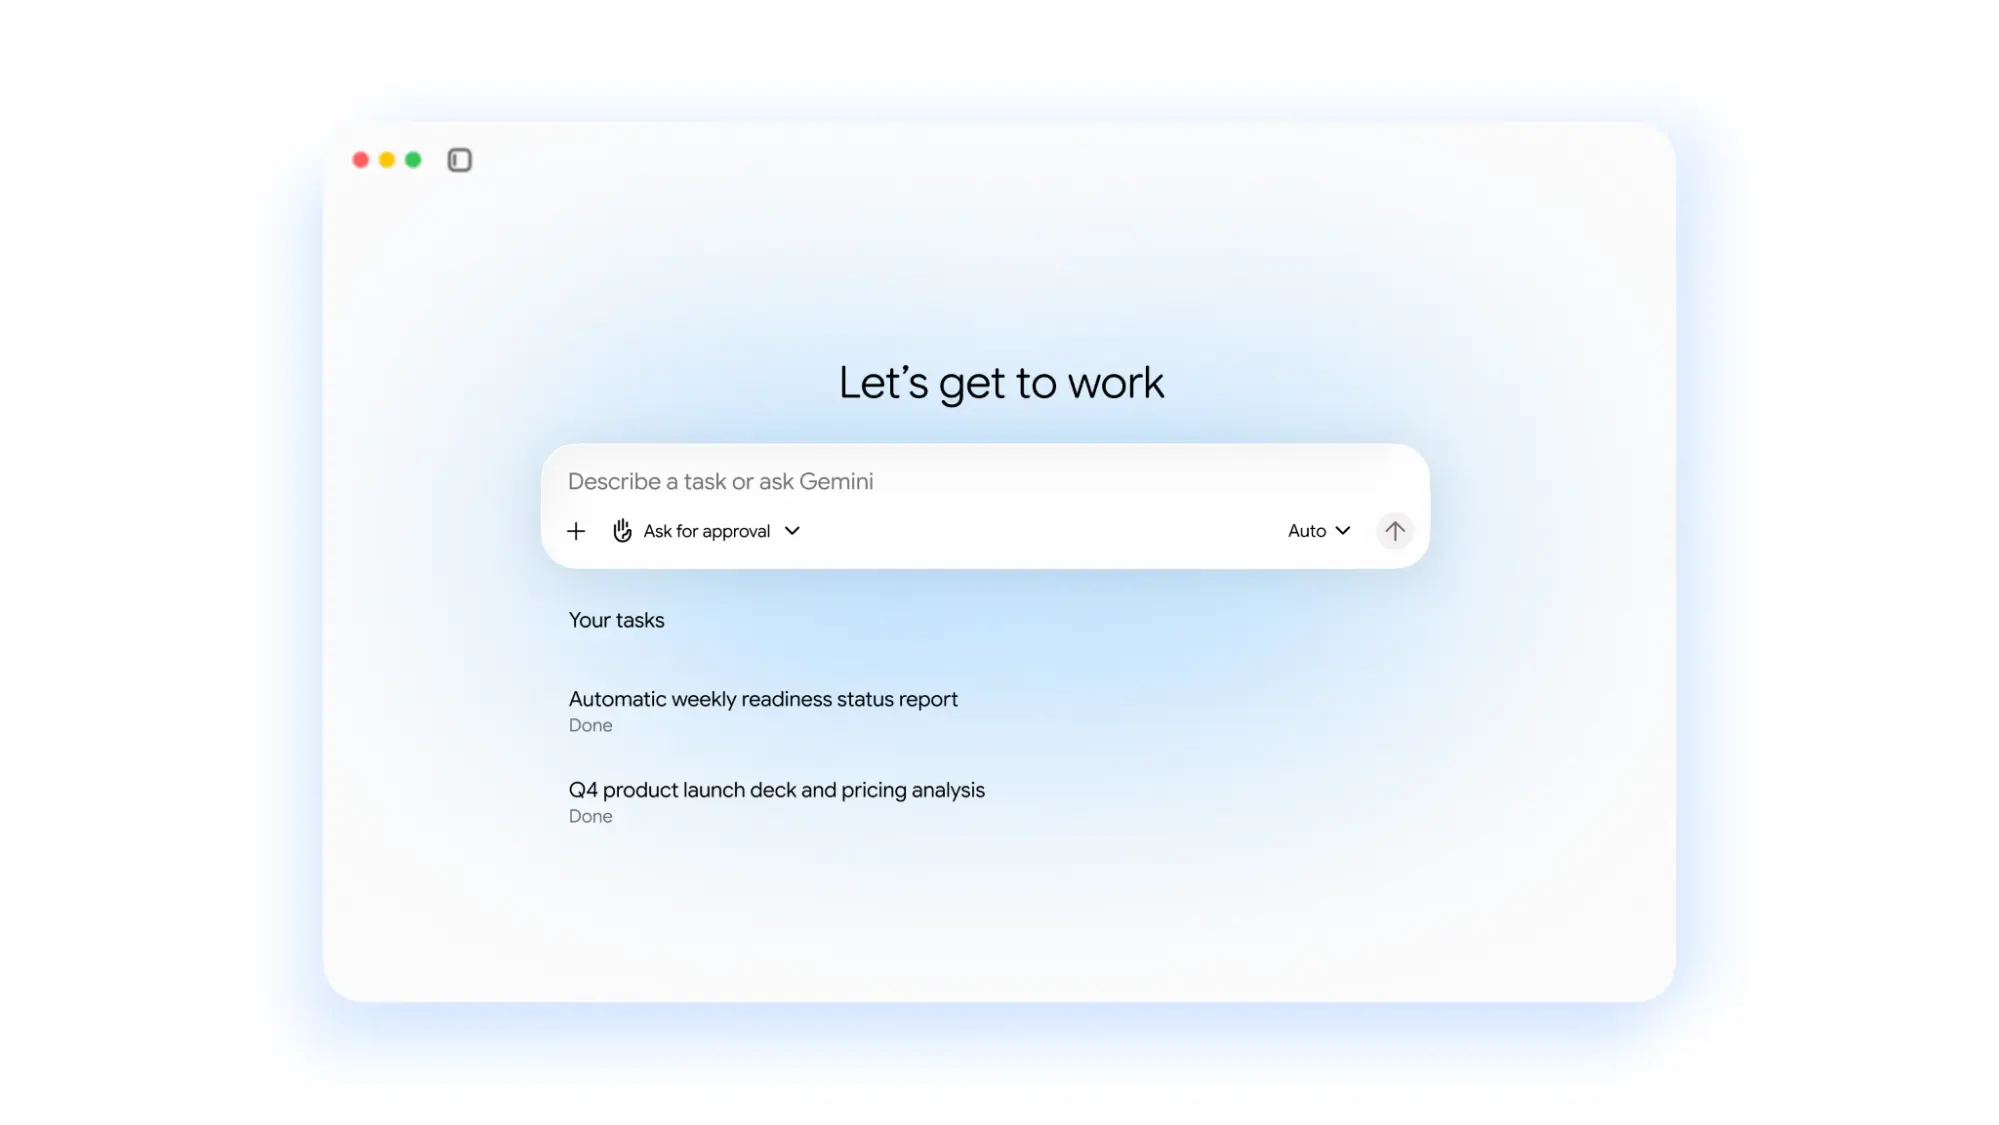
Chaque action est attribuée à l’agent
C’est probablement l’aspect le plus important de cette annonce. Google précise que chaque action de l’agent est enregistrée dans une piste d’audit associée à son identité, et non à celle d’un employé. Cette distinction pourrait devenir essentielle dans les entreprises où plusieurs dizaines ou centaines d’agents autonomes travaillent simultanément.
Un agent peut par exemple accéder à un document, envoyer un e-mail, modifier un fichier ou effectuer une opération dans une application externe. Le journal doit permettre de savoir que l’action a été réalisée par cet agent précis, plutôt que de l’attribuer artificiellement à l’humain dont le compte a servi à l’autoriser.
Google avait lancé Gemini Enterprise en avril pour permettre aux entreprises de créer et d’exécuter des agents. Cette nouvelle architecture va toutefois plus loin en donnant à ces agents une véritable identité organisationnelle.
Une réponse aux problèmes de gouvernance
Cette évolution intervient alors que les régulateurs commencent justement à s’intéresser à la responsabilité liée aux agents autonomes. Au Royaume-Uni, l’Information Commissioner’s Office (ICO) a récemment annoncé avoir obtenu des changements concernant la protection des données auprès de plusieurs développeurs d’IA et lancé un appel à contributions sur les risques liés aux agents.
La question devient particulièrement complexe lorsque l’agent peut agir seul pendant plusieurs jours : qui est responsable de ce qu’il fait ? L’identité propre attribuée par Google constitue une réponse technique à une partie du problème. Elle permet au moins de savoir quel agent a effectué quelle opération.
Mais elle ne répond pas nécessairement à la question juridique fondamentale : qui porte la responsabilité lorsque cet agent commet une erreur ou enfreint une règle ?
Les entreprises commencent déjà à perdre la visibilité sur leurs agents
Le problème ne se limite d’ailleurs pas à Google. Les entreprises déploient progressivement des agents capables d’utiliser des outils, de communiquer entre eux et d’interagir avec les systèmes internes. Leur nombre peut rapidement devenir difficile à contrôler.
Selon NeuralTrust, qui travaille justement sur la visibilité et la sécurité des agents en entreprise, environ 1,2 % des interactions qu’elle analyse quotidiennement seraient malveillantes. Gartner estime pour sa part qu’une partie des entreprises pourrait réduire ou abandonner certains agents autonomes d’ici 2027 en raison de lacunes dans leur gouvernance.
Google fait donc un pari assez clair : pour pouvoir contrôler les agents, il faut d’abord pouvoir les identifier.
L’Europe reste particulièrement attentive
Google cite Deutsche Telekom parmi les entreprises européennes intéressées par sa stratégie de souveraineté des données. En revanche, le groupe ne fournit pas encore de détails sur les régions d’hébergement, les tarifs ou une date générale de disponibilité.
Le contexte européen pourrait pourtant être déterminant. Les débats autour de la souveraineté numérique et des futures règles européennes sur le cloud et l’IA imposent aux fournisseurs de répondre à des exigences croissantes concernant les données sensibles.
La question de l’identité des agents pourrait donc devenir aussi importante que celle de leur modèle d’IA ou de leur puissance de calcul.
Le grand absent : comment désactiver un agent ?
Google explique en détail comment un administrateur peut créer l’identité d’un agent, lui attribuer ses permissions, l’intégrer à des systèmes externes via OAuth et limiter ses dépenses. Mais un point essentiel reste beaucoup moins clair : comment reprendre le contrôle une fois que l’agent est opérationnel ?
L’annonce détaille la manière de donner des droits, mais pas réellement celle de les retirer dans le cas d’un agent qui travaille de manière autonome sur plusieurs jours.
C’est pourtant probablement l’un des sujets les plus importants à mesure que les agents deviennent de véritables « collaborateurs » numériques. Leur donner une adresse e-mail et une identité propre facilite l’audit, mais une identité n’est utile que si l’entreprise peut également suspendre, révoquer ou limiter efficacement ses pouvoirs.