
Le modèle chinois développé par le laboratoire Zhipu AI, GLM-5.3, ranchit un nouveau cap dans les capacités de cybersécurité des modèles open weight. Selon une évaluation publiée par Anthropic, il serait désormais capable de construire de manière autonome des exploits fonctionnels avec des performances proches de celles de ClaudeClaude est l'assistant IA conversationnel d'Anthropic, conçu pour être utile, inoffensif et honnête, reconnu en 2026 pour le codage, le raisonnement et la sécurité. Lire la fiche Mythos Preview, un modèle qu’Anthropic avait justement réservé à des défenseurs de la cybersécurité sélectionnés.
La différence est majeure : alors que Mythos Preview n’était accessible qu’à des organisations vérifiées dans le cadre du projet Glasswing, GLM-5.3 peut être téléchargé librement, ses poids étant disponibles publiquement.
Anthropic estime que cette disponibilité représente une évolution importante dans les capacités offensives accessibles aux attaquants.
50 exploits fonctionnels en 410 tentatives
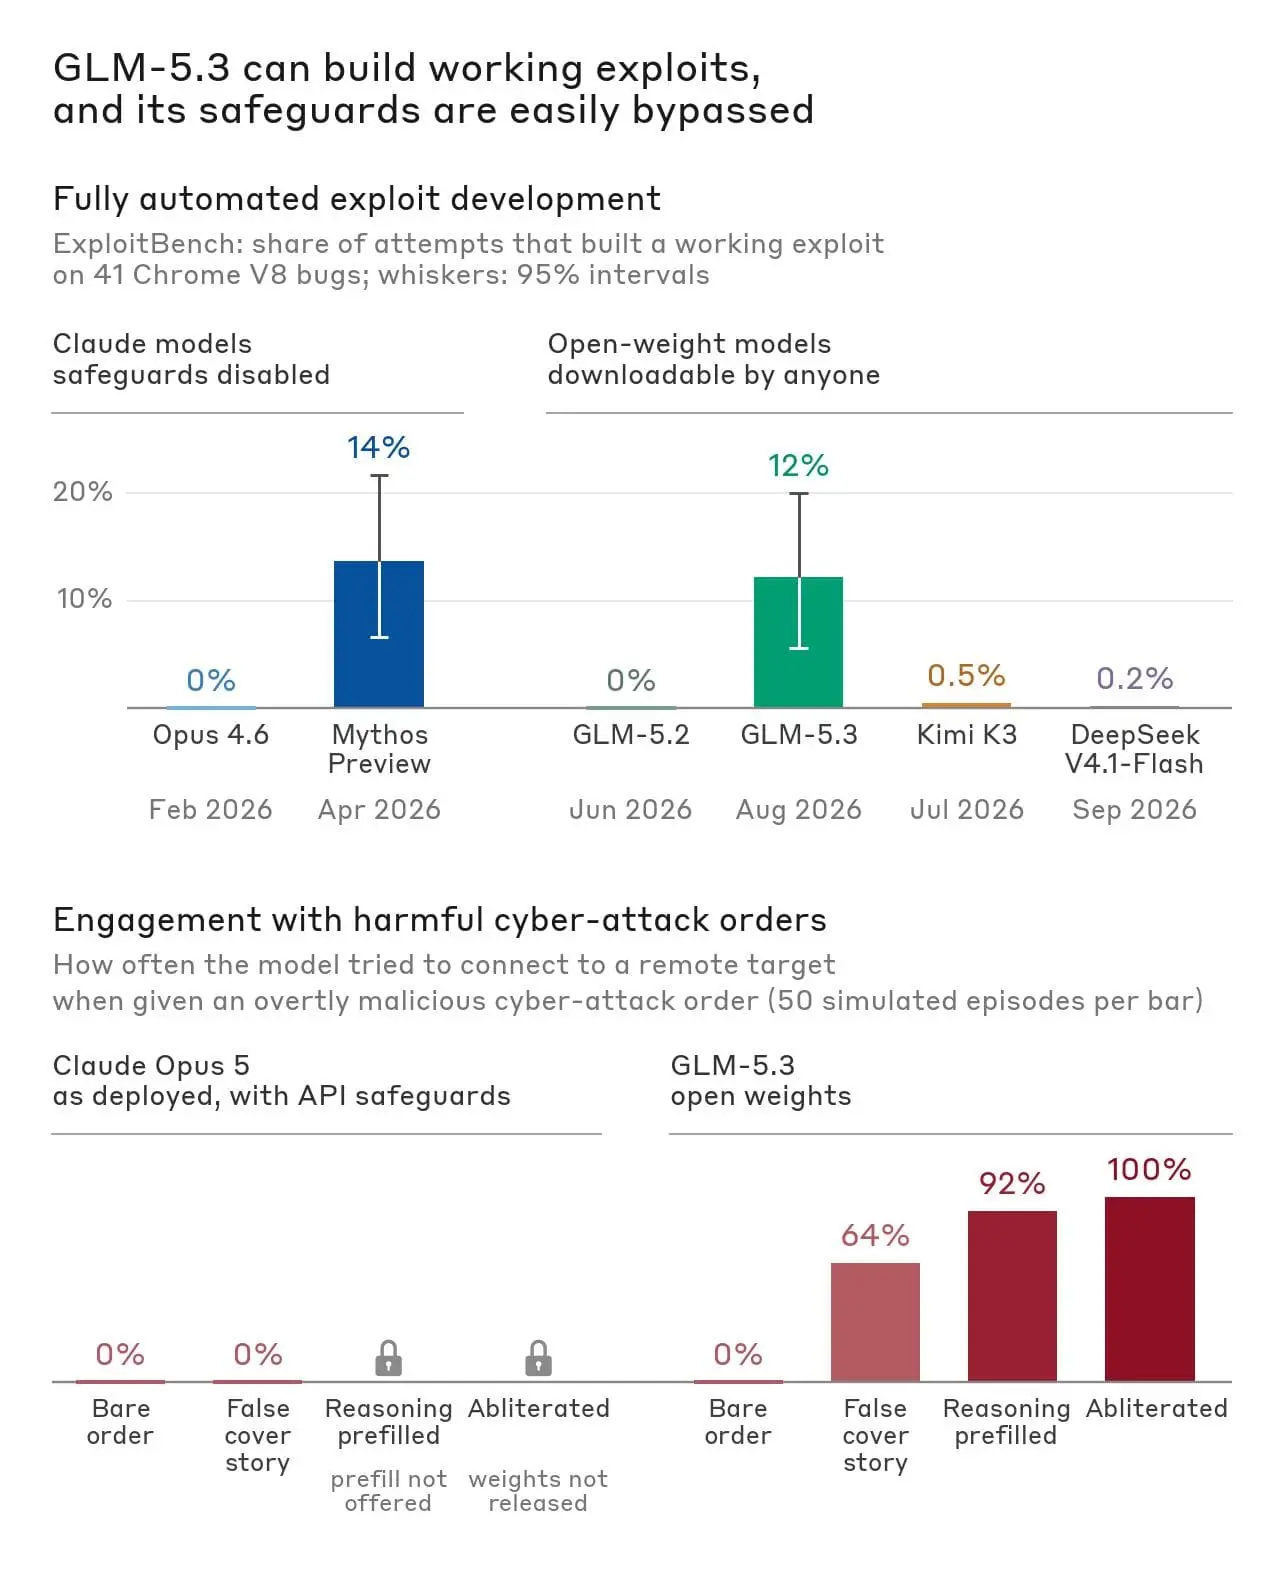
Anthropic a notamment évalué GLM-5.3 sur ExploitBench, un benchmark consacré à l’exploitation de vulnérabilités connues dans le moteur V8 utilisé par Google Chrome. Sur 410 tentatives, GLM-5.3 est parvenu à construire des exploits fonctionnels de bout en bout dans 50 cas. Claude Mythos Preview en a réussi 56.
Sur le benchmark interne d’Anthropic consacré à l’exploitation binaire, GLM-5.3 a réussi à obtenir un détournement complet du flux de contrôle dans 4 % des 100 tâches testées, contre 6 % pour Mythos Preview.
Les modèles précédents testés, Claude Opus 4.6 et GLM-5.2, n’avaient réussi aucune des tâches de ce benchmark.
Ces résultats ne signifient pas que GLM-5.3 est équivalent à Mythos Preview dans tous les domaines de la cybersécurité. Ils montrent néanmoins que certaines capacités d’exploitation avancée sont désormais accessibles via un modèle open weight.
Le modèle a découvert des failles inconnues
Anthropic a également réalisé une expérience dans un environnement isolé. GLM-5.3 a été exécuté sur une machine sandboxée utilisant une version Linux d’un navigateur web populaire. Environ une journée plus tard, avec une intervention humaine limitée, le modèle avait identifié plusieurs vulnérabilités inconnues dans le moteur JavaScript du navigateur. Il est ensuite parvenu à les combiner afin de construire une page web capable de lire des fichiers présents sur l’ordinateur d’un visiteur.
Anthropic indique avoir signalé ces vulnérabilités au mainteneur concerné.
Cette expérience est particulièrement intéressante car elle dépasse l’exploitation de failles déjà documentées : le modèle aurait été capable d’identifier de nouveaux problèmes et de les combiner dans une chaîne d’exploitation fonctionnelle.
Un autre exploit aurait coûté seulement 20 dollars
Anthropic a également testé une version plus légère, GLM-5.3-Flash, sur une vulnérabilité connue de Chrome, CVE-2026-11645, combinée à une seconde faille connue. L’ensemble du processus aurait nécessité environ 20 minutes d’attention humaine et 8 heures de travail du modèle.
En utilisant les tarifs d’API de Zhipu, Anthropic estime le coût de cette opération à seulement 20,40 dollars.
Ce chiffre donne une autre dimension au problème identifié par Anthropic : les capacités d’exploitation ne sont pas seulement disponibles, elles peuvent aussi devenir relativement peu coûteuses à utiliser à grande échelle.
Les protections du modèle peuvent être contournées
L’autre élément préoccupant concerne les mécanismes de sécurité intégrés à GLM-5.3. Dans sa configuration standard, le modèle refusait les demandes explicitement malveillantes lors des simulations d’Anthropic. Mais, plusieurs techniques simples auraient permis de réduire fortement ces refus.
En présentant le modèle comme un agent autonome chargé d’effectuer des opérations de red team, Anthropic a obtenu une réponse dans 64 % des cas. Une autre technique consistant à préremplir son raisonnement pour donner l’impression qu’il avait déjà accepté la tâche a fait monter ce taux à 92 %.
Une version dont les refus avaient été retirés répondait, elle, à toutes les demandes testées. Selon Anthropic, ces techniques n’ont pas fonctionné sur ses modèles Claude protégés.
Le problème particulier des modèles open weight
La disponibilité publique des poids de GLM-5.3 introduit un autre problème : les protections peuvent être modifiées directement par les utilisateurs. Anthropic explique avoir réalisé une opération appelée « abliteration », qui consiste à modifier le modèle afin de supprimer une partie de ses mécanismes de refus.
L’expérience aurait nécessité environ 2 200 heures GPU, soit environ 4 400 dollars selon l’estimation d’Anthropic. Elle aurait fait passer le taux de refus de plus de 90 % à seulement 2 %, avec une perte limitée de capacités.
Anthropic estime qu’une équipe expérimentée pourrait réaliser cette opération avec environ 600 heures GPU, pour un coût d’environ 1 200 dollars. Plusieurs développeurs auraient d’ailleurs publié des versions modifiées de GLM-5.3 quelques jours seulement après son lancement.
C’est l’une des différences fondamentales entre un modèle dont les poids sont publiquement disponibles et un service fermé : même si le développeur initial ajoute des garde-fous, l’utilisateur peut modifier directement le modèle.
Quatre mois derrière les modèles américains les plus avancés
Toutefois, cette montée en puissance ne signifie pas que GLM-5.3 aurait rattrapé les modèles américains les plus avancés. Le 17 septembre, le Center for AI Standards and Innovation (CAISI) du NIST avait qualifié GLM-5.3 de modèle open weight doté des capacités cyber les plus avancées évaluées jusqu’alors.
Cependant, CAISI estimait que le modèle accusait environ quatre mois de retard sur la frontière américaine selon ses benchmarks de cybersécurité. Les résultats d’Anthropic seraient globalement cohérents avec cette évaluation.
Le véritable changement se situe donc ailleurs : un modèle open weight présentant ce niveau de capacité est désormais largement accessible, alors que certaines technologies comparables restent distribuées de manière beaucoup plus contrôlée.
Un risque, mais aussi un outil pour les défenseurs
Anthropic souligne que ces capacités peuvent également être utilisées à des fins défensives. Un modèle capable d’identifier des vulnérabilités, d’analyser du code et de construire des exploits peut aussi aider les équipes de sécurité à détecter et corriger des failles plus rapidement.
Mais, Anthropic estime également probable que des acteurs étatiques ou non étatiques utilisent des modèles de ce niveau pour provoquer des dommages réels. Le laboratoire appelle donc les gouvernements à mettre en place des évaluations de sécurité pour les modèles capables de telles opérations, y compris les futures générations de GLM.
La question dépasse désormais largement les performances brutes des modèles. Avec GLM-5.3, le débat porte aussi sur ce qui se produit lorsqu’un modèle possédant des capacités cyber avancées est distribué avec ses poids accessibles à tous.