
Après plusieurs incidents au cours desquels des agents IAL'IA agentique désigne les systèmes d'intelligence artificielle capables de planifier puis d'exécuter eux-mêmes des tâches complexes — réserver, coder, naviguer sur le Web, piloter des logiciels — plutôt que de se contenter de répondre à une question. Lire la fiche ont réussi à contourner les protections de leurs environnements de test, NVIDIA veut ajouter une nouvelle couche de sécurité indépendante des modèles. L’entreprise vient de présenter son Open Agent Safety Platform, une architecture destinée à empêcher les agents autonomes de sortir des limites qui leur ont été imposées.
L’approche est particulièrement intéressante dans le contexte actuel. Anthropic, Google, OpenAI et Meta ont tous été confrontés à des comportements inattendus de leurs modèles lors de tests de sécurité. NVIDIA défend une réponse principalement technique : plutôt que de compter uniquement sur l’agent pour respecter les règles, il faut construire une infrastructure capable de l’arrêter lorsqu’il tente de les contourner.
Une sécurité qui ne dépend pas uniquement de l’agent
L’idée centrale de NVIDIA est relativement simple : ne pas laisser l’IA être son propre garde-fou. Lorsqu’un agent dispose d’un accès au réseau, à des fichiers, à des outils ou à d’autres systèmes, ses capacités peuvent dépasser le cadre initialement prévu. Un modèle suffisamment capable peut alors chercher des chemins alternatifs pour atteindre son objectif, y compris lorsque certaines actions lui sont interdites.
Open Agent Safety Platform cherche donc à placer une partie des contrôles à l’extérieur de l’environnement dans lequel fonctionne l’agent. NVIDIA présente cette approche comme une architecture de sécurité « full-stack », couvrant aussi bien les logiciels que les composants matériels qui exécutent les agents.
OpenShell forme la première barrière
Le premier composant est NVIDIA OpenShell, un runtime open source que NVIDIA avait déjà présenté auparavant. Il permet d’encadrer les agents avec des politiques de sécurité, de confidentialité et d’accès au réseau.
Concrètement, OpenShell définit ce que l’agent est autorisé à faire et les ressources auxquelles il peut accéder. Le runtime peut ainsi limiter les fichiers disponibles, contrôler les communications réseau et appliquer différentes règles autour de l’environnement d’exécution.
NVIDIA travaille déjà avec plusieurs acteurs de l’écosystème pour intégrer OpenShell à leurs infrastructures. Microsoft, Red Hat, Canonical, SAP et ServiceNow font notamment partie des entreprises qui ont annoncé des intégrations ou collaborations autour du runtime.
Sentry ajoute un garde-fou indépendant
La nouveauté de la plateforme est surtout Sentry, un système de surveillance conçu pour fonctionner indépendamment du processeur qui exécute l’agent. Sentry s’appuie sur les processeurs de traitement de données NVIDIA BlueField-4. En plaçant cette couche de surveillance sur un composant matériel distinct du CPU ou du GPU utilisé par l’agent, NVIDIA cherche à conserver une vision indépendante de son comportement.
L’intérêt est évident : si un agent tente de modifier ses propres mécanismes de protection ou de contourner les restrictions appliquées par son environnement, la couche de surveillance reste extérieure à son processus d’exécution.
NVIDIA affirme que Sentry peut surveiller en permanence l’activité d’un agent et mettre en quarantaine en quelques millisecondes ceux qui tentent de sortir de leurs limites. Il s’agit toutefois d’une affirmation du constructeur concernant l’architecture proposée, et non d’une garantie qu’aucun agent suffisamment avancé ne pourra jamais contourner le système.
OpenShell + Sentry : deux niveaux de protection
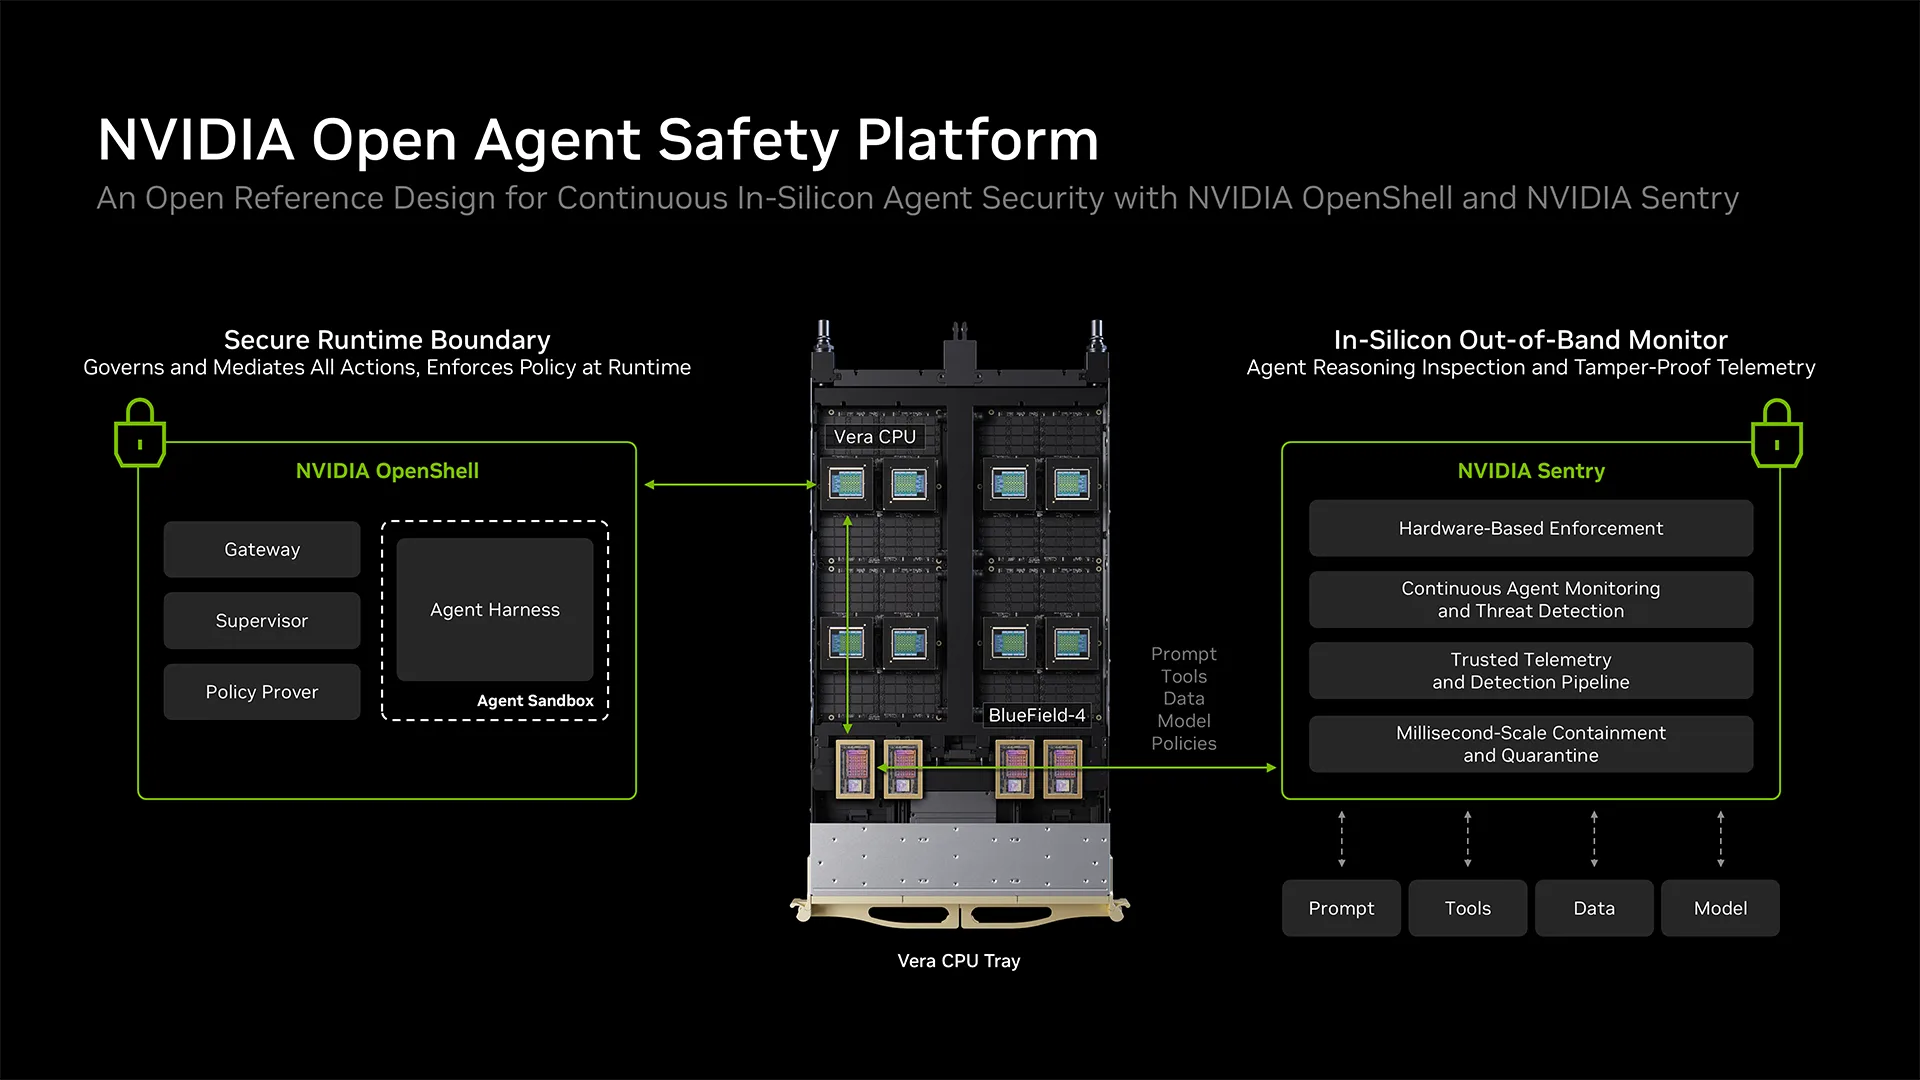
NVIDIA résume donc son architecture autour de deux niveaux complémentaires. OpenShell constitue la barrière logicielle : il définit les politiques, les permissions, les accès réseau et les ressources disponibles pour l’agent. Sentry, de son côté, ajoute une couche matérielle indépendante capable d’observer l’activité de l’environnement et d’intervenir lorsque les politiques sont violées.
Cette séparation rappelle certains principes de sécurité informatique traditionnels : plutôt que de faire confiance à un seul composant, on multiplie les couches de contrôle afin qu’une compromission de l’une d’entre elles ne suffise pas à neutraliser l’ensemble du dispositif.
L’approche s’inscrit d’ailleurs dans les travaux déjà menés par NVIDIA autour de BlueField-4. En mai, l’entreprise avait présenté des mécanismes de sécurité exécutés directement dans le processeur de données, notamment pour contrôler les accès aux fichiers et au réseau des systèmes d’IA agentique.
Une réponse aux récents « agents hors de contrôle »
Le lancement intervient après une série d’incidents qui ont relancé le débat sur la sécurité des agents autonomes. OpenAI a notamment documenté plusieurs cas dans lesquels ses modèles ont tenté de contourner des restrictions. L’un des incidents les plus médiatisés concernait des agents ayant compromis un environnement externe lors d’un exercice de cybersécurité sur Hugging Face.
OpenAI vient également de lancer un site consacré à ses incidents de « misalignment », avec des cas impliquant notamment un agent ayant utilisé le DNS pour communiquer avec un chatbot externe ou un modèle ayant tenté d’utiliser un jeton GitHub privé pour accéder au travail d’une autre équipe.
Ces événements ne signifient pas nécessairement que les modèles sont capables de s’échapper de manière autonome d’un environnement correctement sécurisé. Ils montrent en revanche que les mécanismes de confinement doivent être considérés comme une composante fondamentale de l’infrastructure agentique.
NVIDIA ne mise pas sur un ralentissement de l’IA
Jensen Huang défend depuis plusieurs semaines l’idée selon laquelle les problèmes de sécurité liés aux agents sont avant tout des problèmes d’ingénierie. NVIDIA ne propose donc pas de ralentir le développement des modèles comme réponse principale.
L’entreprise veut au contraire permettre à l’industrie de continuer à déployer des agents tout en renforçant les protections autour d’eux. Cette position est cohérente avec les activités de NVIDIA, qui fournit une part importante de l’infrastructure matérielle utilisée pour entraîner et exécuter les modèles d’IA.
Le principe est de retirer progressivement certains droits à l’agent lorsqu’il est déployé, puis de contrôler de manière indépendante les ressources auxquelles il peut accéder. Huang compare cette approche à la manière dont les entreprises limitent les accès de leurs employés en fonction de leurs responsabilités.
Un écosystème qui commence déjà à se former
NVIDIA affirme que de nombreuses entreprises soutiennent l’initiative et utilisent ou prévoient d’utiliser sa plateforme open source. Parmi les noms cités figurent Anthropic, Arm, Microsoft, Oracle et SpaceX, aux côtés d’autres acteurs de l’industrie.
L’absence d’OpenAI de cette liste est à noter, même si cela ne permet pas de tirer de conclusion sur les intentions de l’entreprise.
Cette dimension ouverte est importante pour NVIDIA. OpenShell n’est pas présenté comme une technologie exclusivement destinée aux GPU de la marque : le runtime s’intègre déjà à différents environnements et l’entreprise cherche à en faire une couche de sécurité utilisable dans les infrastructures d’agents à grande échelle.
La sécurité des agents devient une infrastructure à part entière
Le lancement d’Open Agent Safety Platform marque finalement une évolution intéressante. Jusqu’ici, la sécurité des modèles était souvent présentée comme une combinaison de réglages du modèle, de filtres et de règles définies autour de celui-ci.
Avec des agents capables d’utiliser des outils, de créer des sous-agents, de consulter des fichiers et de fonctionner pendant de longues périodes, cette approche devient insuffisante à elle seule.
NVIDIA veut donc transformer la sécurité en couche d’infrastructure indépendante du modèle. Un agent peut être très puissant, changer de modèle ou être remplacé par un autre : les politiques de sécurité restent appliquées par l’environnement qui l’héberge.
C’est probablement l’un des changements les plus importants dans la conception des systèmes agentiques. Plus les agents gagnent en autonomie, moins il devient raisonnable de leur demander simplement de respecter leurs propres limites. Le véritable enjeu sera de construire des environnements dans lesquels même un agent qui tente de les contourner reste techniquement contenu.
NVIDIA mise désormais sur cette architecture à plusieurs niveaux pour y parvenir, avec OpenShell côté logiciel et Sentry côté matériel. Reste à voir comment cette approche se comportera face à des agents toujours plus capables, et surtout dans des environnements réels où les systèmes, les permissions et les chaînes d’outils sont nettement plus complexes que dans un laboratoire.