

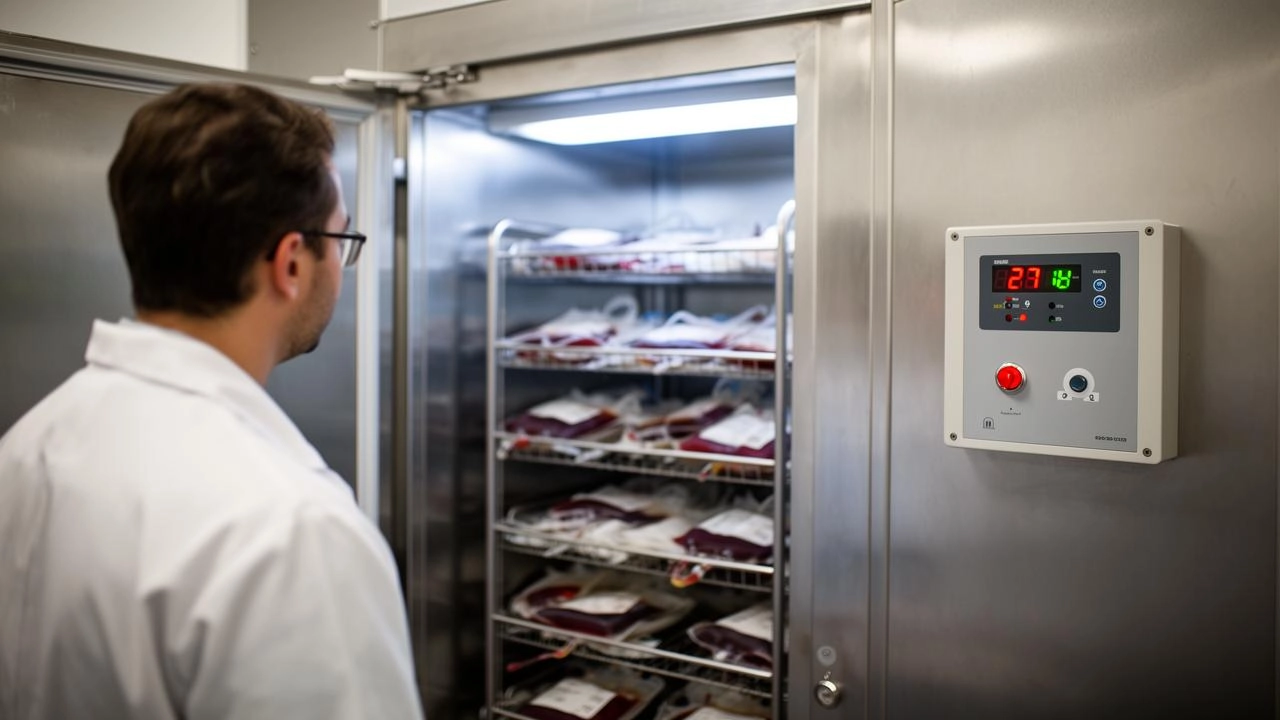

L’Établissement français du sang a confirmé que des chambres froides de trois de ses sites ont été piratées dans la nuit du 1er au 2 novembre, selon CNBC. Les pirates ont relevé les seuils de température et de dégivrage de congélateurs qui conservent du plasma et des produits sanguins.
Les alarmes ont permis d’intervenir à temps : aucun produit sanguin n’a été perdu et aucune conséquence sanitaire n’a été identifiée, indique l’EFS.
Prudence toutefois sur les auteurs : aucune revendication n’a été faite, aucun suspect n’a été désigné, et le lien avec les attaques contre les supermarchés n’est pas établi.
Ce qui s’est passé à l’EFS
L’EFS n’était pas visé directement. Les équipements touchés sont gérés par des prestataires externes, dont Coolworld, qui assure la maintenance de chambres froides et a confirmé une attaque contre son système de surveillance à distance. L’entreprise met en cause une faille dans un composant fourni par un tiers.
Selon Le Canard enchaîné, les pirates auraient tenté de faire passer des congélateurs de -30 °C à 110 °C. Rien ne dit que ces températures aient été atteintes, les alarmes ayant réagi avant. L’EFS dit avoir renforcé la surveillance de ses équipements et travaille avec l’ANSSI et le ministère de la Santé, qui juge la situation « sous contrôle ».
Une série commencée dans les supermarchés
Le 12 octobre, des pirates avaient déjà chauffé les frigos de centaines de supermarchés français. Les Mousquetaires ont indiqué que les meubles réfrigérés d’environ 150 Intermarché étaient montés jusqu’à 50 °C pendant six heures. La même nuit que l’attaque contre l’EFS, une nouvelle vague a touché des magasins dans plusieurs pays européens, comme nous l’expliquions dans notre article sur les frigos de supermarchés en Europe.
Le procédé est simple : les attaquants déclenchent le dégivrage ou modifient les consignes, ce qui fait chauffer les appareils au lieu de les refroidir.
Pourquoi le froid industriel est si facile à attaquer
Dans un supermarché, un seul boîtier de commande pilote tous les frigos et congélateurs du magasin. Il est souvent relié à Internet pour que le frigoriste puisse intervenir à distance, sans se déplacer. Selon Reuters, au moins 4 500 de ces interfaces du fabricant Danfoss étaient encore accessibles depuis Internet, sans qu’on sache combien utilisaient une version vulnérable.
Danfoss explique que les appareils touchés tournaient avec un logiciel interne obsolète, et que l’entreprise recommandait depuis longtemps de le mettre à jour. Des chercheurs de Claroty avaient décrit des failles dans ces contrôleurs dès le 9 août. Les experts interrogés parlent de techniques anciennes : appareils exposés sur Internet, logiciels en fin de vie et mots de passe par défaut jamais changés.
Qui est derrière ces attaques ?
Personne ne le sait. Le parquet fédéral belge a ouvert une enquête et l’ANSSI travaille sur les cas français, mais aucune piste n’a été confirmée officiellement. Les théories circulent : l’absence de demande de rançon fait penser à certains experts à une opération commanditée par un État, dans un contexte de tensions avec la Russie, tandis que d’autres n’excluent pas un pirate qui teste ses capacités. Aucune de ces hypothèses ne repose sur une preuve publique.
Ce que les entreprises doivent faire
La priorité est de ne plus laisser ces boîtiers accessibles directement depuis Internet : l’accès à distance doit passer par un VPN ou une connexion sécurisée du prestataire. Viennent ensuite la mise à jour du logiciel des contrôleurs et le remplacement des mots de passe par défaut.
Il faut aussi des alarmes de température indépendantes du système de commande, qui préviennent quelqu’un la nuit. C’est ce dispositif qui a permis à l’EFS de ne rien perdre. Enfin, les contrats de maintenance doivent dire clairement qui est responsable de la sécurité de ces équipements, le fabricant, l’installateur ou le client.
Reste à identifier les auteurs
Reste à savoir si les enquêtes française et belge relieront ces attaques entre elles et à un auteur. Cet article sera mis à jour dès que l’ANSSI ou la justice communiqueront.


