

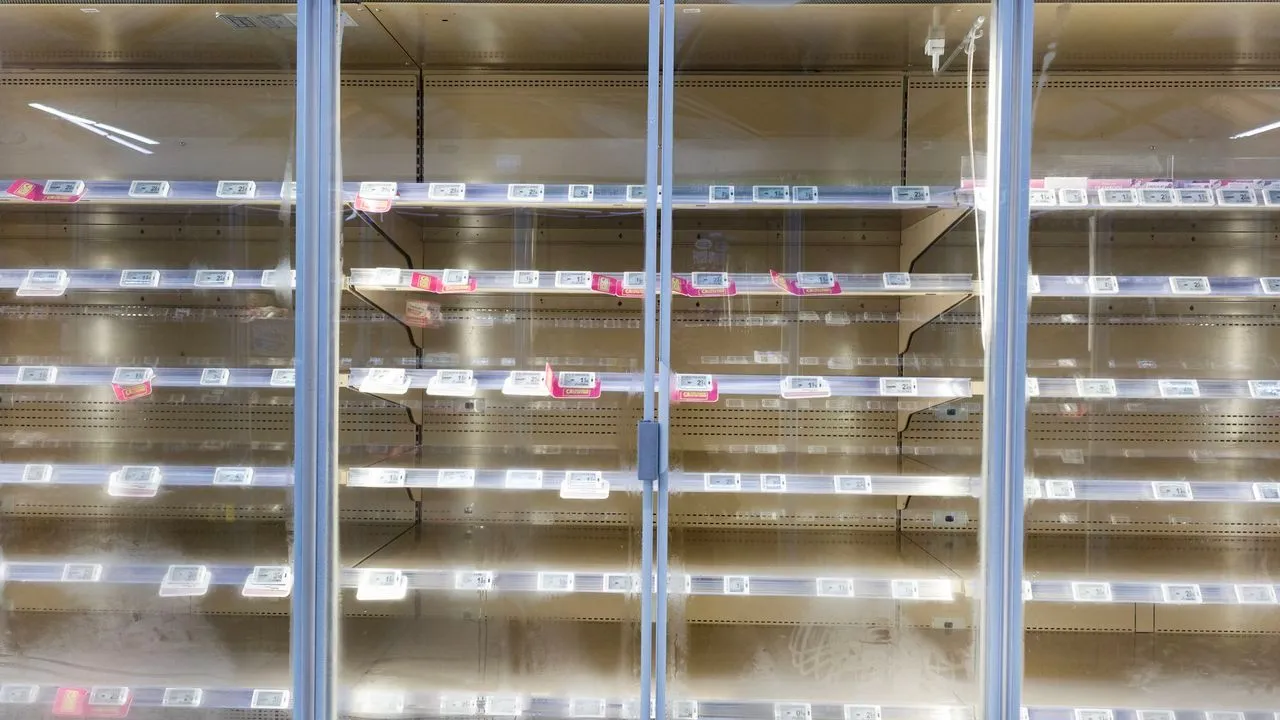

Une nouvelle cyberattaque a perturbé les systèmes de réfrigération de supermarchés dans sept pays européens dans la nuit du 1er au 2 novembre, trois semaines après celle qui avait touché des centaines de magasins français. Selon Euronews, la température des frigos et congélateurs a grimpé dans des magasins de Belgique, de Suède, des Pays-Bas, d’Estonie, du Luxembourg, de Finlande et d’Irlande.
Les pertes de marchandises atteignent plusieurs centaines de milliers d’euros, d’après Euronews. Les auteurs sont inconnus, et le parquet fédéral belge a ouvert une enquête. L’Union européenne juge ces attaques répétées « extrêmement préoccupantes ».
Les listes de pays et de magasins varient selon les médias. Les informations ci-dessous sont celles des premières heures et peuvent évoluer.
Ce qui s’est passé dans les supermarchés
En Belgique, Carrefour a indiqué que 15 de ses 700 magasins étaient touchés, tous restés ouverts, et son porte-parole n’a laissé aucun doute : « C’est une cyberattaque, il n’y a pas d’autre raison. » Une quinzaine d’Intermarché et cinq magasins Spar, des indépendants approvisionnés par Colruyt, ont aussi été affectés, selon franceinfo. Des médias belges évoquent des frigos réglés à 70 °C.
En Suède, six magasins Coop sur environ 800 ont été touchés dès l’aube, et ICA a signalé des problèmes sans pouvoir confirmer l’origine malveillante. En Irlande, 13 magasins SuperValu seraient concernés. L’Estonie, le Luxembourg et la Finlande, où des magasins du groupe K sont cités, complètent la liste.
Le mode opératoire semble identique à celui du 12 octobre en France : les attaquants déclenchent le mode dégivrage des évaporateurs, qui chauffe au lieu de refroidir. Un expert estonien y voit la même « signature ». Les alarmes ont permis à plusieurs enseignes de réagir vite.
Danfoss et ses clients se renvoient la responsabilité
Le fournisseur des logiciels concernés, Danfoss, met en cause ses clients qui n’avaient pas installé les mises à jour, et affirme que la faille touche surtout des logiciels anciens. Aux Pays-Bas, au moins 17 entreprises ont été visées, selon son porte-parole. De son côté, Sabcobel, qui gère la réfrigération de Delhaize, explique qu’une simple mise à jour ne suffit pas et que des changements de matériel sont nécessaires.
À Bruxelles, le commissaire européen à l’Agriculture, Christophe Hansen, y voit une tentative délibérée de perturber la chaîne alimentaire et de saper la confiance des consommateurs. Il s’agit pour l’instant d’une lecture politique : aucun mobile n’a été établi.
Encadré : comment peut-on pirater un équipement de froid connecté ?
Les installations frigorifiques des supermarchés sont pilotées par des contrôleurs reliés à un tableau de bord, consultable à distance par les magasins et par leurs techniciens. Quand ce tableau de bord est accessible depuis Internet, n’importe qui peut tenter de s’y connecter.
Selon l’analyse d’IPinfo que nous avons détaillée après l’attaque française, plus de 1 300 de ces tableaux de bord Danfoss étaient exposés en France avant le 12 octobre, souvent depuis des mois, dont des centaines de contrôleurs anciens qui ne reçoivent plus de correctifs. Le mécanisme précis de l’intrusion n’a pas été établi, et le CERT-FR n’a pas rattaché l’attaque à une faille précise.
Une fois dans le système, l’attaquant n’a pas besoin de casser quoi que ce soit : il peut modifier les consignes, par exemple lancer un dégivrage permanent. Le pirate agit alors sur le monde physique, comme dans l’industrie ou l’énergie.
Ce que cela dit de la sécurité de l’IoT industriel
Ces équipements durent 15 à 20 ans, bien plus qu’un ordinateur, et leurs mises à jour passent par des techniciens plutôt que par des mises à jour automatiques. Les contrôleurs anciens restent branchés après la fin de leur support, ce qui laisse des failles ouvertes pendant des années. Le Centre belge pour la cybersécurité estime d’ailleurs que l’IA contribue à une forte hausse des attaques.
Les bonnes pratiques sont connues : ne pas exposer ces interfaces sur Internet, passer par un accès sécurisé, séparer le réseau des équipements du reste de l’entreprise, remplacer les modèles sans support et surveiller les températures. Elles s’appliquent à tout objet connecté professionnel, bien au-delà des frigos.
Reste à savoir qui est derrière ces attaques
Reste à savoir qui est derrière ces attaques et ce qu’il recherche : perturbation, extorsion ou démonstration. Les enquêteurs belges et français devront aussi dire si les mêmes accès ont servi aux deux vagues d’attaques. Cet article sera mis à jour.


