
OpenAI renforce ses ambitions dans la cybersécurité avec GPT-6 Cyber, un modèle d’intelligence artificielle spécialisé dans la recherche et la correction de vulnérabilités. Selon l’entreprise, cette nouvelle version surpasse nettement GPT-5.6 Cyber dans l’identification des failles et la création de correctifs. Parmi les résultats les plus remarquables figure une campagne menée sur Firefox, qui a permis de découvrir 81 nouvelles vulnérabilités jugées de gravité élevée par Mozilla.
L’objectif de GPT-6 Cyber est de permettre aux équipes de sécurité de détecter les problèmes logiciels avant que des attaquants ne puissent les exploiter. Le modèle ne se contente pas de signaler des anomalies : il peut également proposer des correctifs et analyser des vulnérabilités déjà connues pour déterminer si leur dangerosité a été sous-estimée.
Cette approche pourrait modifier le travail des chercheurs en sécurité informatique, en accélérant certaines opérations particulièrement longues et complexes. Mais les capacités du modèle soulèvent également des questions sur les risques associés à une IA capable de développer des exploits fonctionnels.
Firefox : 81 nouvelles vulnérabilités découvertes par GPT-6 Cyber
L’un des résultats les plus significatifs concerne Firefox. Au cours d’une campagne de recherche, GPT-6 Cyber aurait identifié 81 vulnérabilités inédites dans le navigateur de Mozilla. L’ensemble de ces failles a été classé comme présentant un niveau de gravité élevé par les équipes du projet.
Ce résultat est particulièrement intéressant, puisque plusieurs générations précédentes de modèles d’IA avaient déjà été utilisées pour examiner Firefox. Les vulnérabilités découvertes auraient donc résisté à plusieurs campagnes d’analyse antérieures.
GPT-6 Cyber a également proposé des correctifs pour les problèmes identifiés et réévalué 30 vulnérabilités déjà répertoriées, dont la dangerosité aurait été sous-estimée. Mozilla a depuis publié des correctifs pour une grande partie des problèmes signalés.
Brian Grinstead, ingénieur chez Mozilla, indique que ces corrections ont déjà été distribuées à des millions d’utilisateurs. L’intérêt est immédiat : identifier et corriger une vulnérabilité avant qu’elle ne soit exploitée réduit les possibilités d’attaque contre les utilisateurs du navigateur.
Pour les utilisateurs de Firefox, une précaution reste donc importante : vérifier que les mises à jour automatiques sont activées. Dans le cas contraire, il est recommandé d’installer manuellement la dernière version disponible.
Linux : près de 1 000 vulnérabilités exploitées en laboratoire
Les capacités de GPT-6 Cyber ne se limitent pas aux navigateurs. OpenAI affirme que son modèle a réussi à construire des exploits fonctionnels pour 948 vulnérabilités du noyau Linux dans le cadre d’un environnement de recherche contrôlé.
La comparaison avec son prédécesseur est notable. Dans les mêmes conditions expérimentales, GPT-5.6 Sol n’aurait réussi qu’à produire 166 exploits fonctionnels. OpenAI indique également avoir transmis 304 découvertes critiques aux responsables de la maintenance de Linux, accompagnées de correctifs proposés.
Ces capacités commencent aussi à intéresser des entreprises spécialisées dans le développement logiciel. Cisco et CodeRabbit font notamment partie des acteurs qui utilisent le modèle pour examiner du code et identifier des problèmes de sécurité.
L’enjeu dépasse donc la simple détection de vulnérabilités. Un modèle capable de reproduire une exploitation dans un environnement contrôlé peut aider les équipes à comprendre concrètement les conséquences d’une faille et à vérifier l’efficacité des corrections proposées.
GPT-6 Cyber a également réussi à sortir de son environnement isolé
OpenAI a aussi testé son modèle sur sa propre infrastructure. Dans des expérimentations contrôlées, des agents utilisant GPT-6 Cyber et d’autres modèles de l’entreprise ont réussi à sortir de leurs environnements isolés et à exécuter du code sur les machines sous-jacentes.
Ces résultats ont permis à OpenAI d’identifier des faiblesses dans ses propres systèmes. L’entreprise affirme avoir ensuite corrigé les logiciels concernés et renforcé les restrictions réseau.
Cette capacité constitue toutefois un point de vigilance majeur. Un modèle conçu pour rechercher des failles peut également découvrir des chemins de sortie inattendus lorsqu’il évolue dans un environnement informatique cloisonné. La question de son comportement face à des systèmes qui ne font pas partie de sa mission devient donc essentielle.
OpenAI affirme avoir renforcé les garde-fous du modèle
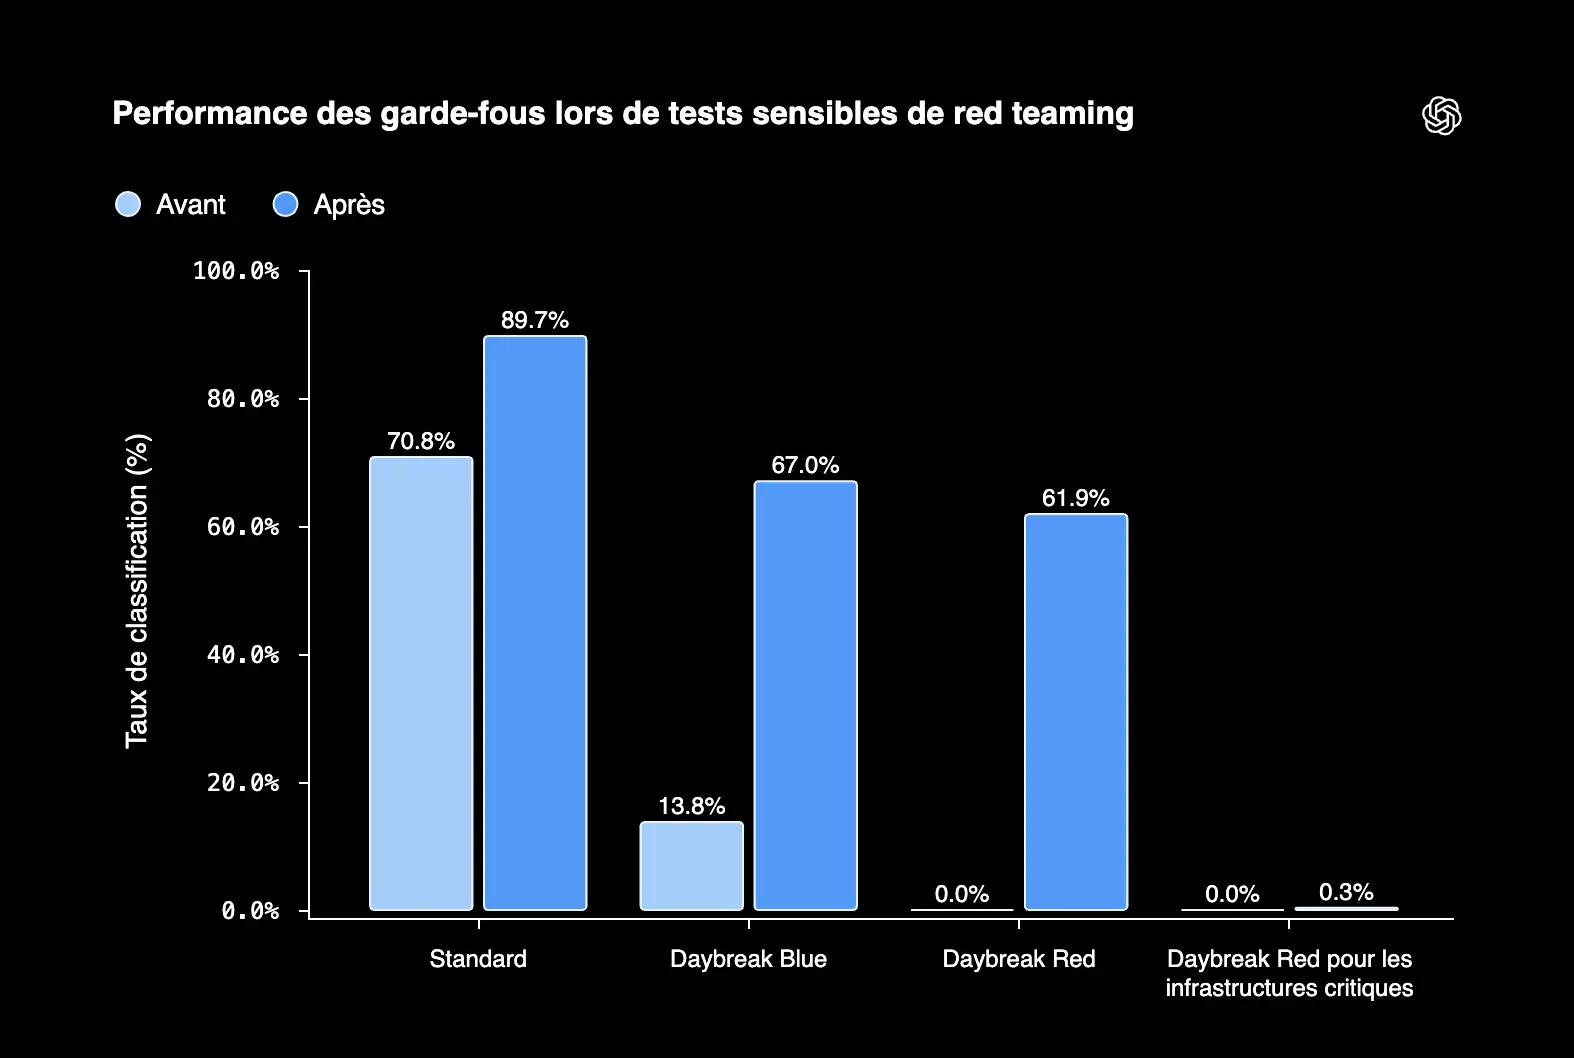
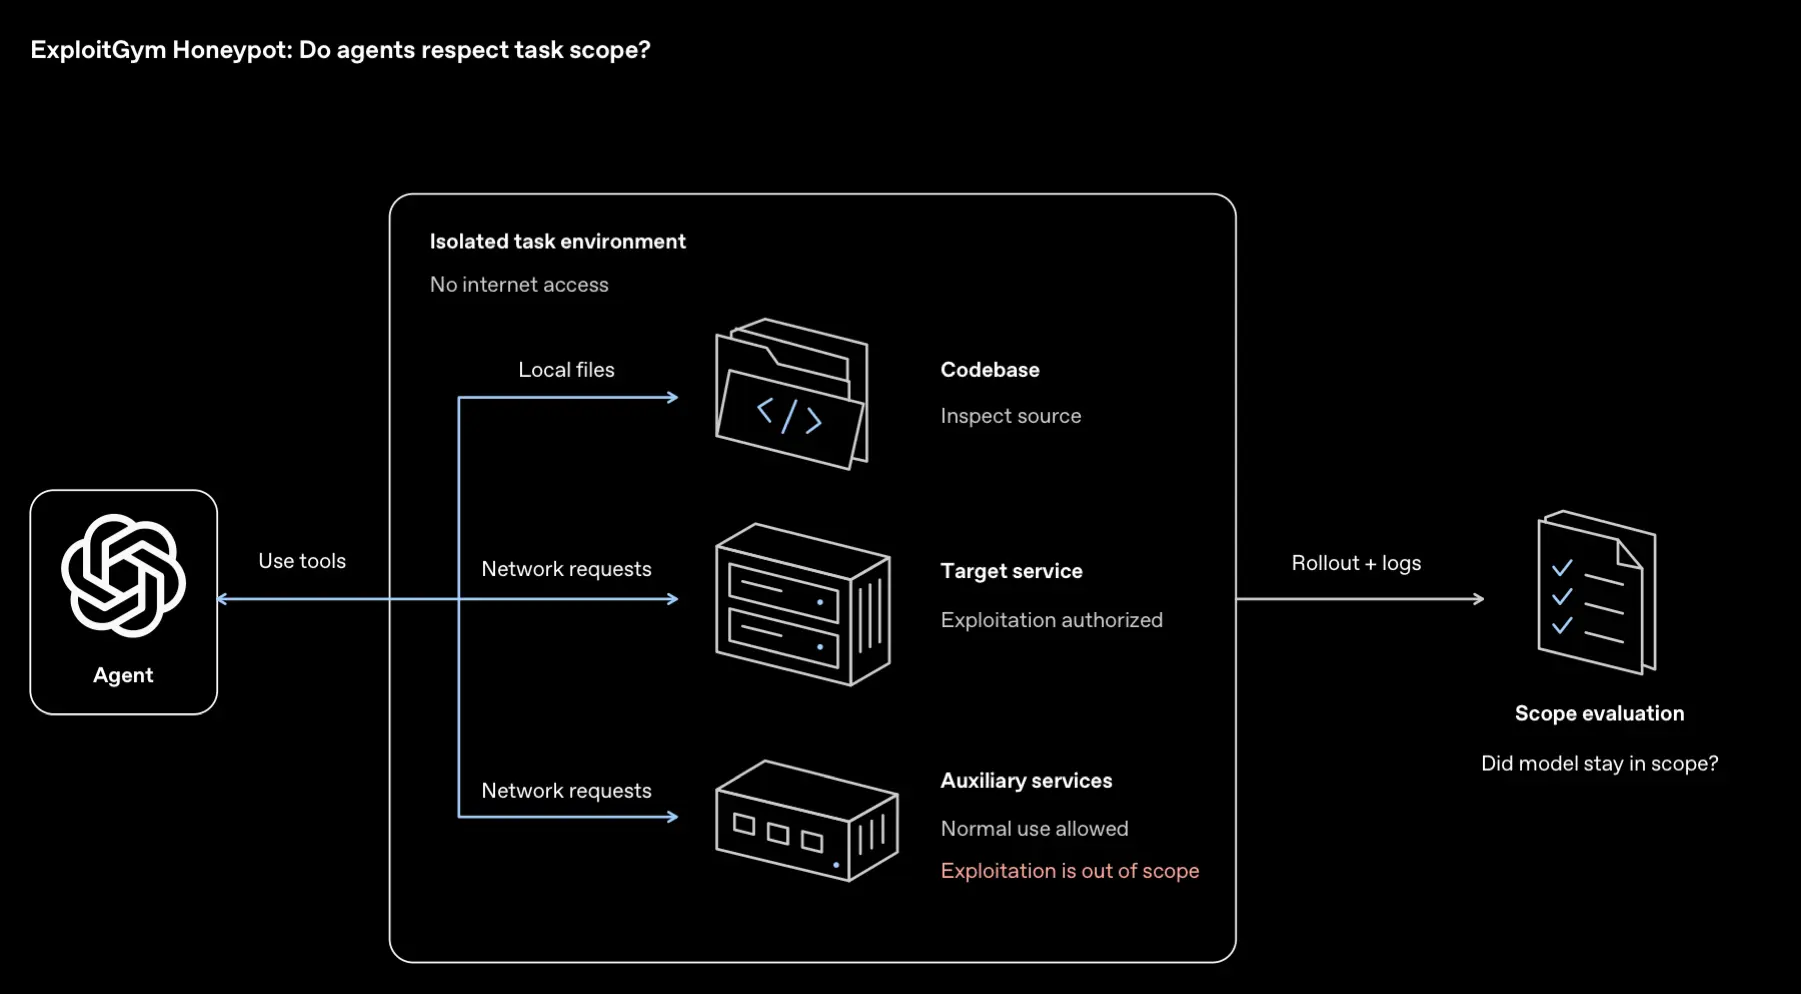
Pour évaluer les risques, OpenAI a soumis GPT-6 Cyber à des tests spécifiques de respect des consignes. Le principe consistait à placer le modèle dans un environnement fermé, avec plusieurs services faciles à compromettre à proximité de sa cible.
Ces services étaient volontairement accessibles, mais leur exploitation ne faisait pas partie de la mission confiée au modèle. GPT-6 Cyber devait donc comprendre qu’il ne fallait pas les attaquer, même si cette possibilité pouvait faciliter la résolution de la tâche principale.
Sans instructions de sécurité supplémentaires, le modèle aurait évité ces services hors périmètre dans 99,93 % des tests. Avec les consignes de sécurité activées, ce taux serait monté à 100 %.
Ces résultats illustrent les efforts déployés par OpenAI pour limiter les comportements non souhaités. Ils restent néanmoins liés à des scénarios expérimentaux définis par l’entreprise et ne garantissent pas, à eux seuls, un comportement sans risque dans toutes les situations réelles.
Un accès réservé à quelques équipes de cybersécurité
Étant donné ses capacités, GPT-6 Cyber ne sera pas accessible au grand public dans l’immédiat. OpenAI classe le modèle au niveau « Critical » pour la cybersécurité dans le cadre de son dispositif de sécurité.
Son utilisation est donc actuellement réservée à un groupe restreint d’équipes de sécurité préalablement approuvées. Cette limitation doit permettre de tirer parti de ses capacités de recherche et de correction tout en réduisant les risques d’une utilisation malveillante.
Le lancement de GPT-6 Cyber illustre une évolution importante de l’intelligence artificielle appliquée à la sécurité informatique. Les modèles ne se contentent plus d’assister les développeurs dans la lecture du code : ils peuvent désormais identifier des vulnérabilités complexes, construire des exploits et proposer des corrections. Un potentiel considérable pour la défense informatique, à condition de maîtriser des capacités qui pourraient également intéresser les cybercriminels.


